Ver categorias
Português
$
USD
Conecte-se à sua IA

Tradução automática
Seu aplicativo Supabase está protegendo os dados dos seus usuários de forma adequada?
Se você está construindo um aplicativo SaaS com o Supabase, políticas incorretas de Row Level Security (RLS) podem expor dados sensíveis de clientes ou permitir que usuários não autorizados acessem registros que não são deles.
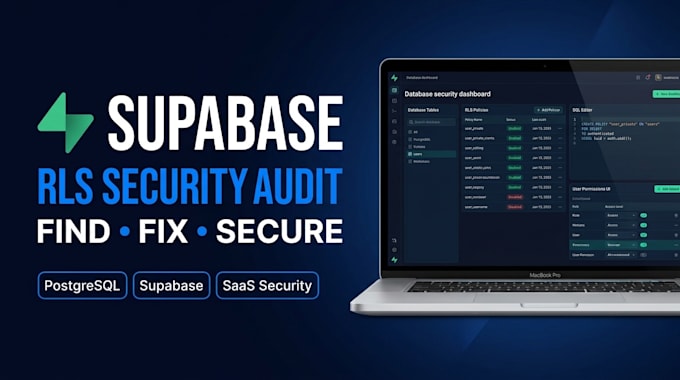
Vou revisar a segurança do seu banco de dados Supabase, testar permissões de acesso e ajudar a identificar e corrigir vulnerabilidades de RLS.
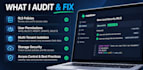
O QUE EU VOU REVISAR:
O QUE VOCÊ VAI RECEBER:
POR QUE TRABALHAR COMIGO?
Sou desenvolvedor Full-Stack com experiência em Next.js, React, Node.js, PostgreSQL e Supabase.
Desenvolvi a EverlearnAI, uma plataforma de aprendizado e teste alimentada por IA usando Next.js, Flutter
CEH Certified Full Stack Developer SaaS AI and Backend
Idiomas
Tradução automática
Tradução automática
O que é Supabase Row Level Security?
RLS é um recurso de segurança do PostgreSQL que controla quais registros do banco de dados os usuários podem acessar ou modificar com base em regras de autorização.
Você pode corrigir políticas de RLS existentes?
Sim. Posso revisar políticas existentes, identificar issues, implementar correções acordadas e retestar as permissões de acesso.
Você pode assegurar um aplicativo SaaS multi-tenant?
Sim. Posso revisar isolamento de inquilinos e testar se usuários de uma organização podem acessar registros de outra.
Você revisa o Supabase Storage?
Sim, políticas de Storage podem ser incluídas no pacote Premium.
Você precisa de acesso ao meu banco de dados de produção?
Nem sempre. Prefiro um ambiente de desenvolvimento ou staging com permissões limitadas. Exportação de esquema e definições de políticas podem ser usados para uma revisão inicial.