Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro DevOps
Precisa de um cluster AWS EKS Kubernetes construído e configurado do zero?
Eu ofereço configuração de infraestrutura AWS EKS usando Terraform, ajudando empresas e desenvolvedores a criar ambientes Kubernetes automatizados e escaláveis.
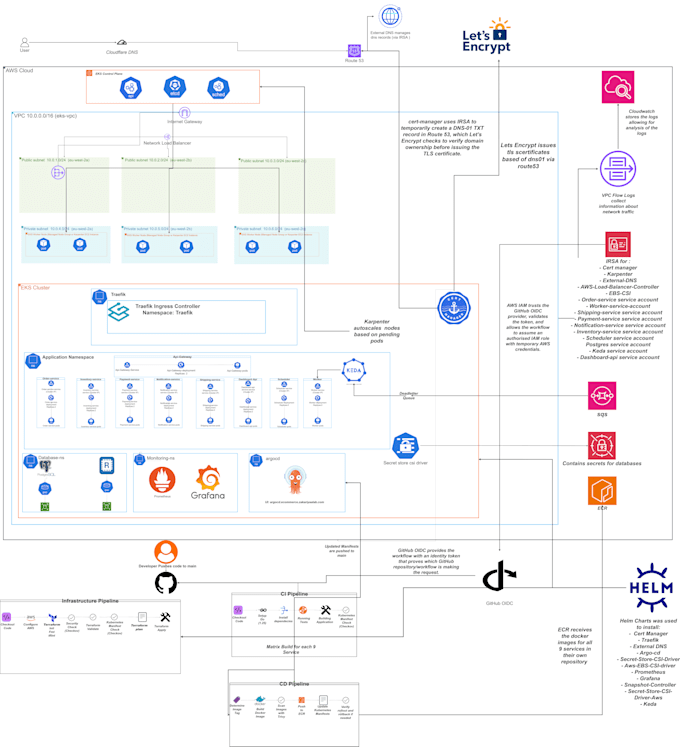
Tenho experiência prática em construir um ambiente EKS multi-serviço usando Terraform, Helm, Traefik, Argo CD, Karpenter, cert-manager, ExternalDNS, Prometheus e Grafana.
Meus Pacotes
CONFIGURAÇÃO BÁSICA DE CLUSTER EKS
STANDARD EKS & Ingress
PREMIUM Complete EKS Platform
Por que escolher meu serviço?
Importante: os custos da AWS não estão incluídos. Você precisa fornecer sua própria conta AWS e as permissões de acesso adequadas.


Ferramentas:
Kubernetes
•
Docker
•
Amazon EKS
Frameworks:
Terraform
Provedor de Nuvem:
Amazon Web Services
•
microsoft azure
Linguagem de programação:
Bash
Especialidade:
Instalação
•
Depuração
•
Configuração
Tradução automática
Eu preciso de um cluster AWS EKS existente?
Não. Vou provisionar e configurar um novo cluster AWS EKS Kubernetes do zero usando Terraform. Você precisa apenas fornecer sua conta AWS e as permissões de acesso apropriadas.
Preciso fornecer minha própria conta AWS?
Sim. Toda a infraestrutura será implantada na sua conta AWS, e você será responsável pelos custos de uso da AWS. Vou configurar a infraestrutura com Terraform, mas a cobrança da AWS fica por sua conta.
O que está incluso no pacote Básico?
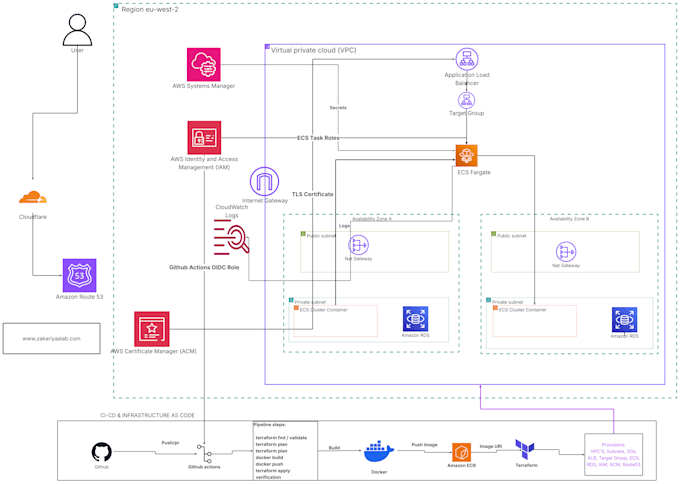
O pacote Básico inclui um cluster de desenvolvimento AWS EKS, rede VPC, sub-redes públicas e privadas, grupos de segurança, roles IAM, nós de trabalho gerenciados e arquivos de configuração Terraform.
O que está incluído no pacote Standard?
Standard inclui tudo no Basic, além da instalação do controlador de ingress Traefik usando Helm, configuração do cert-manager e HTTPS para um domínio. Você precisa fornecer acesso a um domínio e suas configurações de DNS.
Quais recursos adicionais o Premium inclui?
Premium inclui tudo do Standard, mais Argo CD para GitOps, Karpenter para autoescalonamento de nós, Prometheus e Grafana para monitoramento, e um fluxo básico de implantação GitOps.
Qual acesso você precisará à minha conta AWS?
Vou precisar de acesso IAM da AWS com escopo adequado para provisionar os recursos acordados. Dependendo do pacote, posso precisar de acesso às configurações de DNS ou ao repositório GitHub. Por favor, não compartilhe senhas de conta raiz ou chaves de acesso permanentes.
Vou receber documentação e arquivos de configuração?
Sim. Você receberá os arquivos Terraform, as configurações relevantes do Helm e a documentação básica explicando a infraestrutura, como acessar o cluster e como gerenciar os componentes implantados.
Meu cluster EKS da AWS vai custar dinheiro após a entrega?
Sim. A AWS cobra pelos clusters EKS e recursos associados, como nós EC2, balanceadores de carga e armazenamento. Esses custos continuam enquanto os recursos estiverem provisionados. Recomendo revisar os custos mensais estimados antes da implantação.
A infraestrutura EKS é adequada para ambientes de produção?
Meus pacotes fornecem uma base sólida e escalável de AWS EKS construída com Terraform e as melhores práticas do Kubernetes. Para empresas com requisitos de produção específicos, também posso implementar segurança adicional, alta disponibilidade, recuperação de desastres e monitoramento avançado através de um pacote personalizado