Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
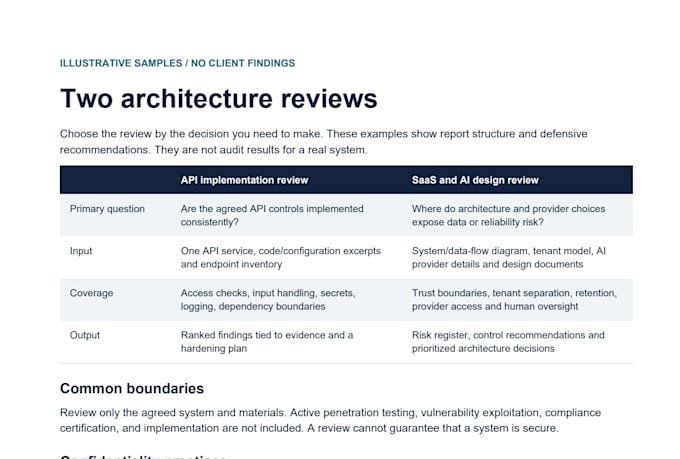
Escolha esta avaliação quando precisar analisar uma implementação de API existente. Eu reviso o código, configuração e fluxos de endpoint acordados para controle de acesso, manipulação de entrada, segredos, logs e riscos de dependência.
A avaliação básica é limitada a um serviço de API e seus fluxos acordados. Camadas mais amplas cobrem o conjunto de serviços acordados antes de fazer o pedido. Você recebe descobertas classificadas vinculadas a evidências, controles recomendados, prioridades de remediação e verificações de aceitação.
Para diagramas de sistema, design de locatário, provedores de IA e decisões de retenção de dados, escolha minha avaliação separada de arquitetura SaaS e IA.
Confirmo o escopo e as evidências no início, atualizo você pelo menos a cada dois dias úteis durante o trabalho ativo e forneço uma entrega por escrito. A remediação é escopo separado.
Use materiais sanitizados e acesso somente leitura com escopo definido. Concordamos com as ferramentas permitidas, retenção e exclusão; o acesso é revogado na entrega. A galeria contém exemplos ilustrativos, não descobertas do cliente.
Testes de penetração, exploração, certificação de conformidade, parecer legal ou garantia de segurança não estão incluídos.
API and SQL Performance, Integrations and Production Reliability
Idiomas
Tradução automática
Tradução automática
Você recomendará uma reescrita?
Somente se as evidências apoiarem. O resultado preferido geralmente é o menor caminho credível que reduz riscos e melhora a entrega, incluindo modernização incremental quando apropriado.
Isso é uma auditoria de segurança?
Sim. Eu reviso a arquitetura de API e o código acordados em busca de riscos de segurança, fornecendo uma lista de problemas classificados e um roteiro de reforço. Isso não inclui testes de penetração, certificação de conformidade ou garantia de segurança.
Quanto do código você revisará?
Áreas representativas acordadas durante a descoberta. Revisão exaustiva linha por linha de cada aplicação, serviço e repositório está excluída, a menos que tenha escopo separado.
Quem deve participar da descoberta?
Idealmente um proprietário técnico e um stakeholder de negócios que possam explicar prioridades, restrições e decisões passadas.