Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Web and AI App Security Researcher, Pentest, OWASP, Supabase RLS
Idiomas
Tradução automática
Tradução automática
Isso é legal e seguro para meu app?
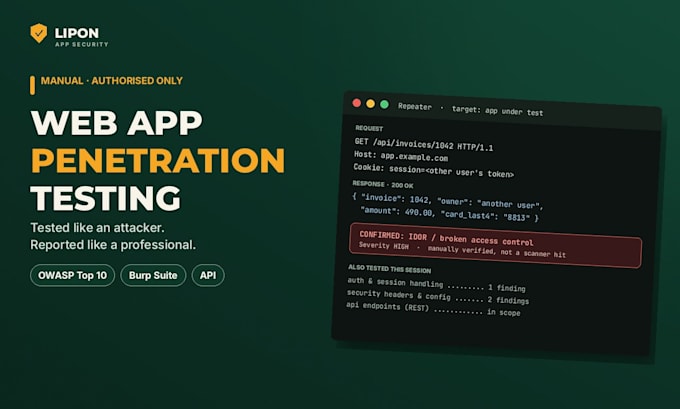
Sim — com sua autorização por escrito e um escopo acordado, isso é um serviço de segurança padrão. O teste é não destrutivo: não realizo ataques de negação de serviço, não excluo dados nem interrompo seus usuários, e combinamos a janela de teste antes de começar.
O que você precisa de mim?
A URL alvo, confirmação por escrito de que você é o proprietário do app ou está autorizado a testá-lo, contas de teste para cada papel de usuário e quaisquer áreas que estejam fora do escopo. Tudo é compartilhado apenas através dos requisitos do pedido no Fiverr.
O que o relatório incluirá?
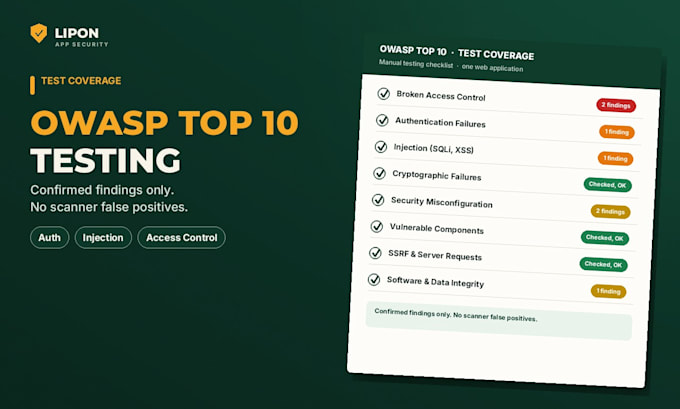
Cada achado confirmado com uma classificação de severidade, evidência clara, o que isso significa para o seu negócio e orientações de remediação passo a passo que seu desenvolvedor pode seguir. Os achados são verificados manualmente, para que não haja páginas de falsos positivos de scanners.
Você testa APIs além de sites?
Sim. Se seu aplicativo web incluir uma API REST ou GraphQL, me avise na sua mensagem de escopo e incluirei verificações de autenticação, autorização e exposição de dados para os pontos de extremidade da API na avaliação.
Você vai retestar depois que corrigirmos os problemas?
O pacote Premium inclui reteste dos achados corrigidos após sua equipe aplicar as correções do relatório, além de um relatório atualizado mostrando o que foi fechado e o que ainda precisa de trabalho.
O que você NÃO testa?
Não testo sistemas que você não possui, contas de social media ou e-mail, nem ofereço serviços de denial-of-service, phishing ou engenharia social. Se tiver dúvida se o alvo está no escopo, envie-me uma mensagem primeiro.
Você testa apenas apps que eu possuo ou para as quais tenho permissão?
Sim - eu testo apenas sistemas que você possui ou para os quais você tem autorização para serem testados. Isso é uma regra rígida de testes de penetração profissionais e também te protege legalmente.
Posso ver o formato do relatório antes de fazer o pedido?
Sim - um relatório completo de exemplo está na galeria de gigs do meu profile (na gig de auditoria de app vibe-coded). Relatórios de pentest seguem o mesmo formato: achados classificados por gravidade, evidências, impacto e correções, além de uma opção de reteste.