Ver categorias
Explorar
Fiverr Pro
Português
$
USD
OSCP, CEH Master, CPENT, testador de penetração e consultor de segurança
Nível 1
Atendeu a determinados critérios de desempenho e demonstra forte potencial no marketplace.
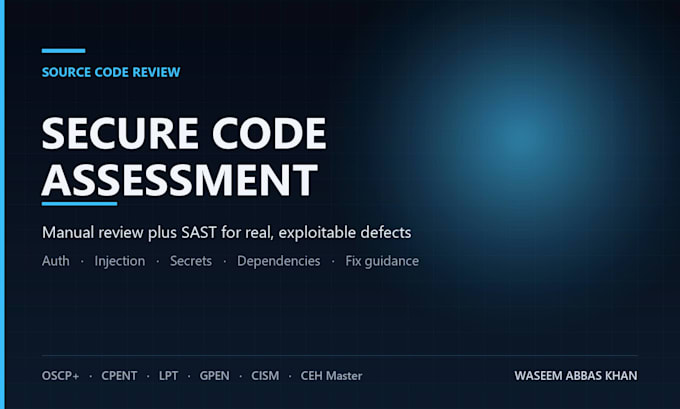
Scanners automatizados geram ruído. Esta é uma revisão de segurança manual, linha por linha, do seu código-fonte por um pentest tester, combinada com ferramentas SAST, para você obter achados que seus desenvolvedores realmente possam atuar.
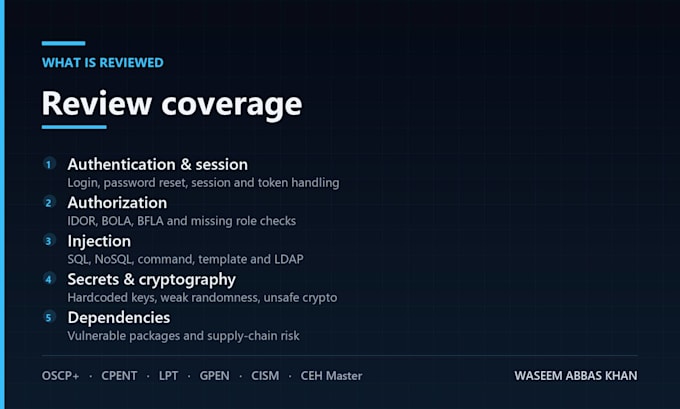
Eu verifico por:
- Falhas de autenticação e gerenciamento de sessões
- Lacunas de autorização e controle de acesso (IDOR, BOLA, BFLA)
- Injeção: SQL, NoSQL, comando, template e LDAP
- Desserialização insegura e manipulação de upload de arquivos
- Segredos e credenciais comprometidos no repositório
- Uso inadequado de criptografia e aleatoriedade fraca
- Risco de dependências e cadeia de suprimentos
- Registro, tratamento de erros e exposição de dados
Cada achado inclui referência de arquivo e linha, explicação clara, prova de conceito quando seguro, severidade (CVSS 3.1) e um exemplo de remediação em nível de código. Posso seguir seu stack: Python, Node.js, PHP, Java, .NET, Go, Ruby ou TypeScript.
Básico: até 5.000 linhas, uma linguagem.
Padrão: até 20.000 linhas, duas linguagens, revisão de dependências.
Premium: até 50.000 linhas, revisão manual completa, workshop de remediação e reteste.
Envie o link do repositório ou um arquivo compactado, além de uma breve nota sobre o que mais te preocupa.
Dispositivo:
Desktop
•
Notebook
•
Servidor
•
Celular
•
Tablet
Sistema operacional:
Windows
•
Linux
•
Unix
•
Android
Tradução automática
Meu código é privado. Como você tem acesso a ele?
Convite para repositório privado, arquivo zip ou branch compartilhado. O acesso é removido ao final do contrato.
Você assina um NDA?
Sim. Envie o seu, ou eu posso fornecer um NDA mútuo.
Isso é o mesmo que um pentest?
Não. Esta é uma revisão de código-fonte white-box; encontra problemas mais cedo e aponta exatamente a linha de código.