Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
Construindo seu app com ferramentas de IA e prestes a ser lançado no Supabase? Vou verificar quem pode ler e alterar seus dados antes que usuários reais façam isso.
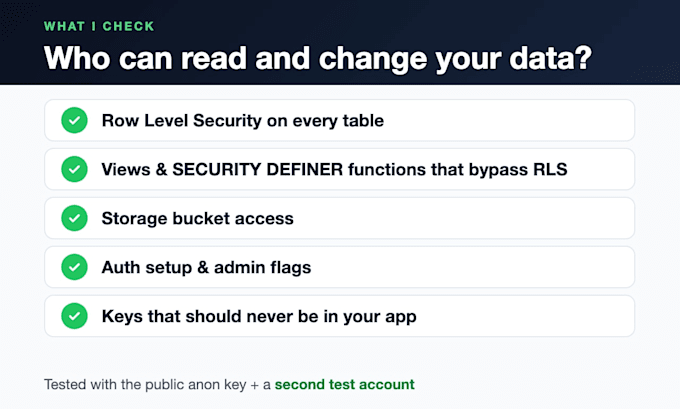
Eu testo seu banco de dados como um estranho: com a chave anon pública e uma segunda conta de teste. Cada tabela, view, bucket de armazenamento e função são cobertos.
Eu verifico:
Segurança de Nível de Linha em cada tabela
Views e funções SECURITY DEFINER que burlam o RLS
Acesso ao bucket de armazenamento
Configuração de autenticação e flags de admin
Chaves que nunca devem estar no app
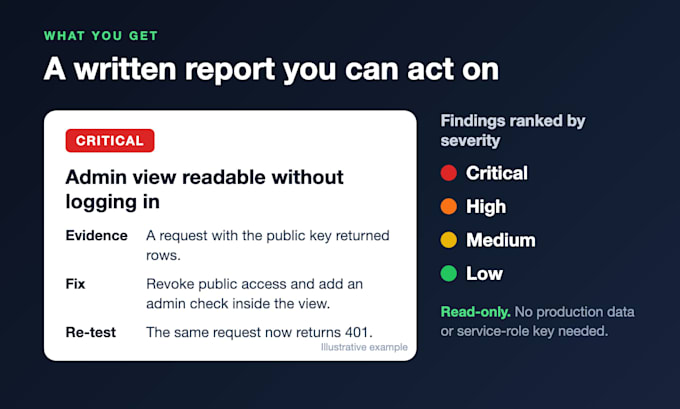
Você recebe um relatório por escrito com constatações classificadas por severidade, evidência e uma correção sugerida. Padrão e Premium incluem correções SQL prontas para rodar.
Somente leitura e seguro: você executa minha exportação SQL no seu editor SQL do Supabase, ou me dá um projeto de staging com dados falsos. Nunca preciso da sua key de service-role nem de dados reais de usuários.
Eu rodo um app de marketplace do Supabase ao vivo na App Store e Google Play (mais de 4.000 usuários). Uso ferramentas com IA e respaldo os resultados. Toda comunicação é por escrito através das mensagens do Fiverr.
Não incluído: testes de penetração, certificação de conformidade ou garantia de que nenhuma vulnerabilidade exista.
Idiomas
Tradução automática
Tradução automática
Você precisa de acesso aos meus dados de produção?
Não. Uma exportação SQL somente-leitura que você executa você mesmo, ou um projeto de staging com dados falsos, já é suficiente. Por favor, nunca compartilhe sua chave de service-role ou dados reais de usuários.
Você corrige os problemas que encontra?
Standard inclui correções SQL prontas para rodar para questões críticas. Premium inclui correções para todas as constatações, um script de teste reexecutável e 2 rechecagens. Você mesmo revisa e executa o SQL.
Isso é um teste de penetração?
Não. É uma revisão das regras de acesso ao banco de dados e da configuração, testada com a chave anon pública e uma segunda conta de teste. Se algo exigir um especialista, eu te aviso.
Você pode revisar um Lovable, Bolt, Cursor ou Claude Code app?
Sim, desde que o backend seja Supabase. Eu reviso o banco de dados e as regras de acesso que essas ferramentas geram, não a ferramenta em si.
Como será o relatório?
Um documento escrito com cada constatação classificada por severidade, evidência (o que eu testei e o que retornou) e uma correção sugerida. Standard e Premium adicionam SQL que você pode revisar e executar.