Ver categorias
Explorar
Fiverr Pro
Português
$
USD



Tradução automática
Verificação de segurança do WordPress passiva, não invasiva: nada no seu site é alterado.
Não tem certeza se o seu site WordPress está exposto? Faça uma verificação rápida de segurança NÃO INVASIVA e receba um relatório por escrito claro.
O que eu verifico (passiva, apenas informações públicas):
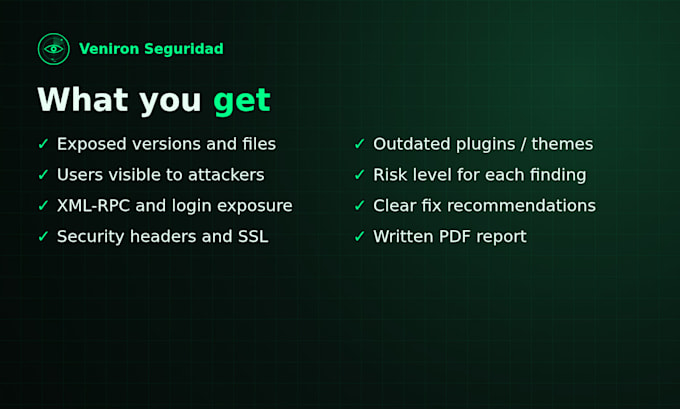
- Versões do core, plugins e temas do WordPress visíveis de fora
- Vulnerabilidades conhecidas para essas versões (DB de vulnerabilidades WPScan, CVEs públicos)
- Configuração HTTPS/TLS e certificado
- Cabeçalhos de segurança (HSTS, CSP, X-Frame-Options...)
- Arquivos e pontos de extremidade expostos: readme, xmlrpc.php, enumeração de usuários
- Proteção da página de login
- Opcional: revisão de configurações do wp-admin se você me der acesso (Premium)
O que você recebe: um relatório em PDF com cada achado, seu nível de risco e passos de correção em linguagem simples.
Este gig é APENAS RELATÓRIO. Sem correções, sem força bruta, sem exploração, sem testes de carga. Você deve possuir o site (ou estar autorizado) e confirmar por escrito no pedido.
Quer que os problemas sejam corrigidos? Veja meu gig de endurecimento do WordPress.
Sobre mim: treinamento básico e avançado em hacking ético, mais de 10 anos em Linux e macOS, e meu próprio laboratório de análise isolado.
Envie mensagem antes de pedir se tiver dúvidas.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Linux and WordPress Security Specialist
Idiomas
Tradução automática
Tradução automática
Você vai alterar alguma coisa no meu site?
Não. Este gig é apenas relatório. Eu não instalo plugins nem edito arquivos. Se quiser correções, veja meu gig de endurecimento do WordPress.
A verificação é segura para o meu site?
Sim. Eu uso apenas informações passivas, públicas e solicitações normais da página. Sem força bruta, sem exploração, sem testes de carga.
Posso solicitar uma verificação para um site que não é meu?
Não. Você precisa ser proprietário do site ou ter autorização por escrito do proprietário, confirmada nos requisitos do pedido.
Preciso conceder acesso de administrador?
Não para Basic ou Standard. O acesso de administrador é necessário (e opcional) apenas para Premium; você pode criar uma conta temporária e deletá-la depois.