Ver categorias
Português
$
USD
Conecte-se à sua IA
Integrações de API de Full Stack e Segurança
Oi, eu sou o Mohamed :) um desenvolvedor que também faz testes de penetração, então eu olho o seu código do jeito que um atacante olharia.
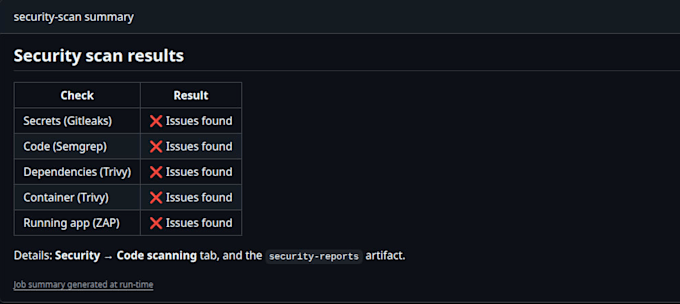
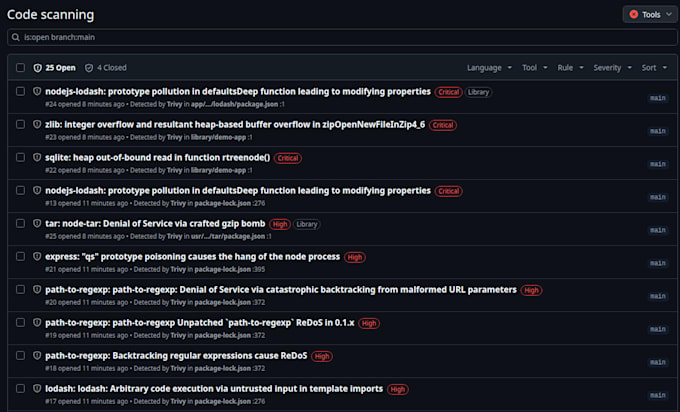
Eu configuro verificações automáticas de segurança na sua pipeline CI/CD. Senhas vazadas, pacotes arriscados e vulnerabilidades comuns são sinalizados antes de você liberar, não depois.
O que você recebe
Varreduras em busca de segredos vazados, pacotes vulneráveis e código inseguro a cada commit
Varredura de imagens Docker
Avisos via Slack ou e-mail com correções em linguagem simples
Testes da app em staging e revisão manual (Premium)
Ajudo a escolher as ferramentas certas para o seu stack
Eu trabalho com GitHub Actions e GitLab CI, usando ferramentas como Gitleaks, Semgrep, Trivy e OWASP ZAP. Ajusto cada configuração para você não ficar afundado em alarmes falsos.
Eu testo apenas sistemas que você possui ou para os quais você tem permissão de teste, mas isso ajuda a pegar os problemas comuns cedo.
Não sabe qual pacote serve? Manda uma mensagem aí com o seu sta right one.

Tradução automática
Você precisa de acesso ao meu ambiente de produção?
Não. Acesso de leitura ao seu repositório basta. Preciso apenas de uma URL de staging para a varredura dinâmica Premium.
Quais plataformas de CI você utiliza?
GitHub Actions e GitLab CI. Se você usar outra coisa, me avise primeiro que eu digo se posso ajudar.
Isso vai deixar meus builds mais lentos?
Quase não. Configuro as varreduras para rodarem em paralelo ou apenas em pull requests, então acrescentam minutos, não horas.
Preciso dar permissão antes de testar meu app?
Sim, para as varreduras em staging. Preciso de confirmação por escrito de que você possui o app ou está autorizado a testá-lo.
Não tenho certeza de qual pacote preciso. O que devo fazer?
Manda uma mensagem com seu stack técnico e com o que você está preocupado. Vou recomendar o pacote certo antes de você fazer o pedido.