Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
Preocupado com buracos de segurança no seu site ou API? Vou testar do jeito que um invasor faria e te entregar um relatório claro para seus desenvolvedores atuarem.
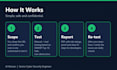
Sou engenheiro sênior de cibersegurança gerenciando um SOC ativo. Cada teste é manual com apoio de ferramentas (Burp Suite, Nmap, Kali Linux), baseado no OWASP Top 10.
O que eu checo:
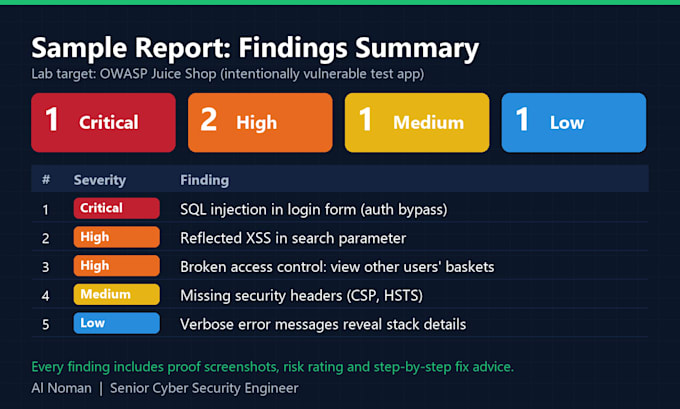
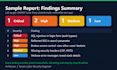
O que você recebe:
Regras que sigo:
Por favor, me envie uma mensagem antes de pedir para alinharmos o escopo e o timing.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
Senior Cyber Security Engineer, VAPT and SOC Automation
Idiomas
Tradução automática
Tradução automática
O teste vai derrubar meu site?
Não. Uso testes seguros e não destrutivos. Também posso testar uma cópia de staging se preferir.
Você precisa dos meus dados de login?
Somente uma conta de teste, nunca a sua senha de admin. Por favor, crie um usuário de teste separado para mim.
E se você não encontrar nada crítico?
Você ainda recebe um relatório completo mostrando o que foi testado e passou, o que serve como prova útil para seus clientes e auditorias.
Você corrige as vulnerabilidades?
Eu dou etapas de correção claras para seus desenvolvedores. Corrigir o código pode ser feito como uma oferta personalizada separada.