Ver categorias
Explorar
Fiverr Pro
Português
$
USD
analista de cibersegurança
Está procurando proteger sua infraestrutura, analisar atividades suspeitas do sistema ou fazer triagem de alertas do Security Operations Center (SOC)? Ofereço monitoramento de cibersegurança profissional e análise de logs para identificar ameaças antes que elas afetem seu negócio.
Serviços oferecidos:
Análise de logs: inspeção aprofundada de logs do Linux, Windows, servidores web e rede.
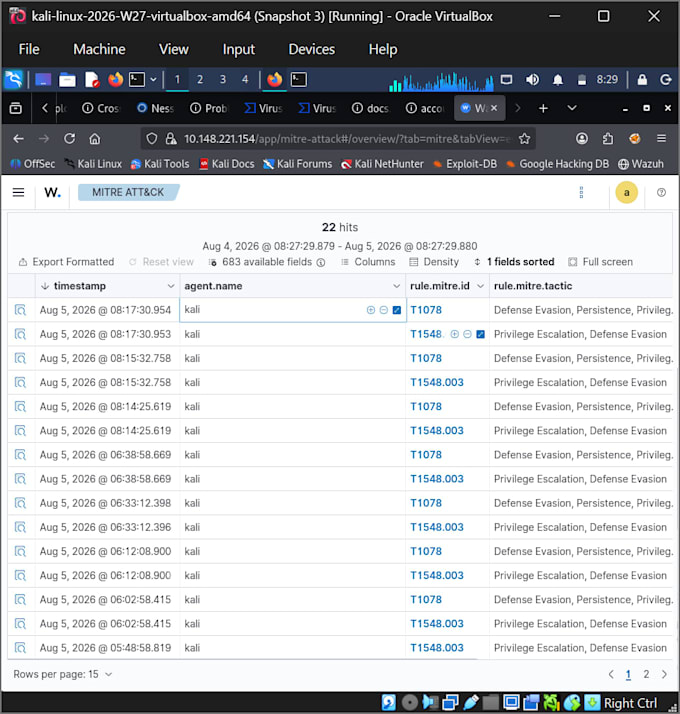
SIEM & Triagem de alertas: análise de alertas (Wazuh, Splunk, Elastic) para diferenciar falsos positivos de ameaças críticas.
Análise de incidentes: investigação de tentativas de acesso não autorizado, atividades de malware e anomalias na rede.
Relatórios acionáveis: relatórios claros e estruturados detalhando riscos identificados e orientações passo a passo para remediação.
Por que me escolher?
Treinado em operações modernas de cibersegurança e defesa de rede.
Experiência prática com plataformas SIEM, análise de tráfego e administração de sistemas.
Comunicação clara com stakeholders não técnicos e entrega rápida.
Nota: Por favor, envie uma mensagem direta antes de fazer seu pedido para que possamos discutir seu ambiente técnico específico e requisitos!


Dispositivo:
Desktop
•
Notebook
•
Tablet
•
Roteador
•
Impressora
Sistema operacional:
Windows
•
Linux
•
iOS
•
Android
•
Ubuntu
Tradução automática
Quais formatos de logs você analisa?
Analiso logs de autenticação/sistema do Linux, logs de eventos do Windows, logs de acesso/erro do servidor web, logs de firewall e exportações de SIEM (Wazuh, Splunk).
Preciso compartilhar credenciais brutas do sistema?
Não. Você pode enviar arquivos de log (.txt, .csv, .json, .pcap) com segurança ou conceder acesso de leitura restrito aos dashboards de monitoramento.