Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
Aplicativos feitos com Lovable, Bolt ou Cursor costumam funcionar bem nas demos, mas podem vazar dados quando usuários reais aparecem. Na maioria das vezes, o problema é com o Supabase: uma tabela com segurança por linha não ativada, um bucket de armazenamento que qualquer pessoa pode acessar ou uma chave secreta que acabou no navegador.
Eu busco os problemas manualmente. Eu rodo dois apps ao vivo no Supabase e Stripe eu mesmo (SecPlus Mastery e Keystair). Também tenho a certificação CompTIA Security+.
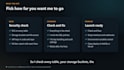
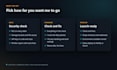
O que eu verifico:
Você recebe um relatório em inglês simples. Cada constatação informa o que está errado e quão grave é, com a correção exata (SQL, uma configuração ou uma alteração no seu código). Nos pacotes Standard e Premium, eu faço as correções e volto a testar. Trabalho a partir de um convite de colaborador e nunca peço suas senhas. Não sabe qual pacote usar? Manda uma mensagem pra mim primeiro.
Chrome extensions and launch fixes for apps built with AI
Idiomas
Tradução automática
Tradução automática
O que você precisa de mim para começar?
O link do app, acesso ao código (um convite de colaborador do GitHub ou um arquivo zip) e um convite para a sua organização Supabase. Nunca preciso das suas senhas.
A verificação de segurança muda algo no meu app?
Não. A checagem é somente leitura. Você recebe o relatório e pode aplicar as correções você mesmo, ou fazer o upgrade para Check and fix.
Isso é um teste de penetração?
Não. É uma revisão da configuração do Supabase, chaves e código para os furos comuns em apps como o seu. Se você lida com prontuários médicos ou dados de cartão, ainda precisa de um teste de penetriação completo.
Meu app usa Firebase. Você pode ajudar?
As verificações são feitas com base no Supabase. Me mande uma mensagem primeiro e eu direi com sinceridade se posso ajudar.


