Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Especialista em automação Python e Web Scraping
Preocupado se o seu código tem falhas de segurança escondidas ou segredos vazados antes do lançamento? Vamos trancar tudo.
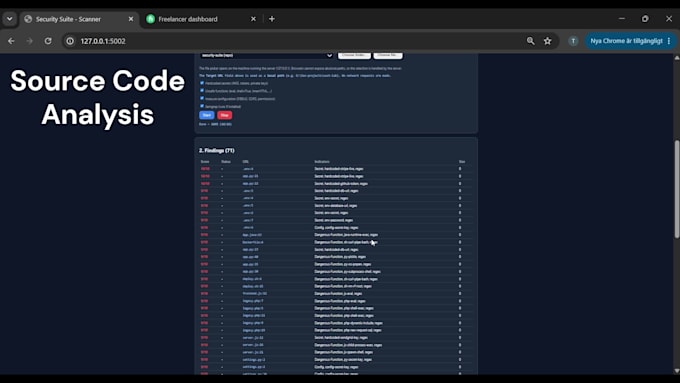
Aplicativos modernos, especialmente MVPs construídos rapidamente e bases de código geradas por IA (Cursor, Lovable, Copilot), costumam esconder falhas críticas de segurança. Eu realizo um Test de Segurança de Aplicação Estático (SAST) e uma auditoria de segurança do código-fonte manual para encontrar e corrigir vulnerabilidades antes que os hackers apareçam.
O que eu verifico no seu repositório de código:
O que você recebe:
Já tem um repositório? Me mande a sua stack de tecnologia antes de pedir para fazer uma verificação inicial gratuita!
Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Dispositivo:
PC
•
Mac
•
Linux
Tradução automática
Quais linguagens de programação e frameworks você audita?
Eu me especializo em Python, JavaScript/TypeScript, Node.js e frameworks modernos para a web, além de códigos gerados por IA (Cursor, Bolt, Lovable). Me mande uma mensagem se você tiver outra stack!
Você fornece apenas um relatório ou também pode corrigir os bugs de segurança?
Básico e Standard incluem um relatório detalhado com trechos de código exatos sobre como corrigir cada falha. Se você quiser que eu corrija o código diretamente, escolha o pacote Premium!
Como eu compartilho meu código-fonte com segurança?
Você pode enviar um ZIP com a base de código aqui no Fiverr ou me convidar como colaborador de leitura temporário no seu repositório privado do GitHub/GitLab.