Ver categorias
Português
$
USD
Conecte-se à sua IA
Tradução automática
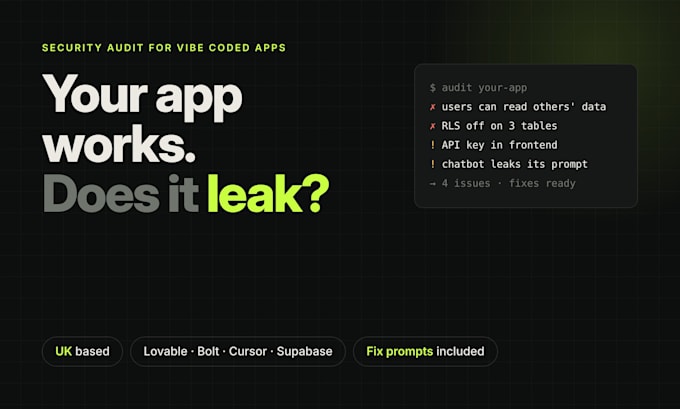
Construir sua app com Lovable, Bolt, Cursor, Replit ou v0? Provavelmente funciona. Provavelmente também vaza.
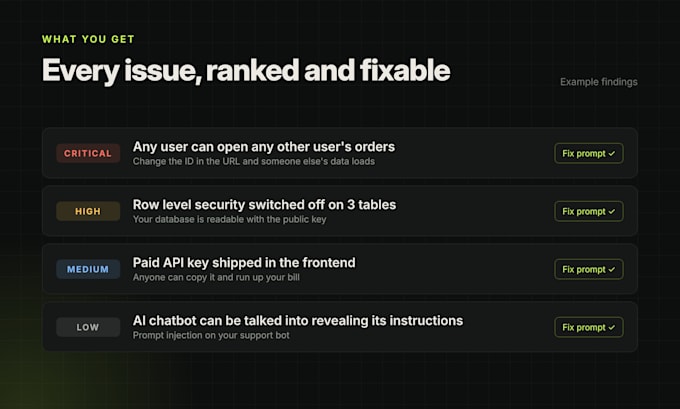
Ferramentas de IA para codar entregam rápido e negligenciam a segurança. Vejo os mesmos problemas repetidos:
Eu encontro esses problemas, mostro exatamente como cada um pode ser explorado e explico a correção em linguagem simples. No pacote superior eu corrijo tudo para você.
Por que eu
O que você recebe
Eu só testo apps que você possui ou para as quais você tem permissão de teste.
Me mande sua stack antes de pedir e eu te digo o que eu verificaria.
UK developer, I find the security holes in vibe coded apps
Idiomas
Tradução automática
Tradução automática
Posso te mandar mensagem na minha própria língua?
Sim. Escreva em qualquer idioma e eu responderei no seu usando ferramentas de tradução. O relatório vem em inglês por padrão, e posso traduzir o resumo se você precisar.
O que você precisa de mim?
URL da sua app ao vivo, acesso de leitura ao seu repositório GitHub e duas contas de teste para eu conferir se um usuário consegue ver os dados de outro. Posso testar apenas pela URL, mas o repositório deixa a auditoria muito mais completa.
Testar vai quebrar meu app ao vivo?
Não. Eu não rodo testes de carga, não apago dados nem modifico nada na sua app ao vivo. No pacote Audit + Fix, todas as correções passam por um pull request que você revisa antes de qualquer coisa ser mesclada.
Minha app não foi construída com Lovable. Você ainda pode ajudar?
Sim. Se for construída com Next.js, React, Node, Supabase, Firebase ou Postgres, posso auditar, independentemente de como foi feita.
E se eu não encontrar nada?
Você ainda recebe um relatório mostrando tudo que verifiquei e que passou. Isso é uma prova útil se você estiver lançando, buscando investimento ou entregando para clientes.
Meu código fica privado?
Sim. Eu uso apenas para a sua auditoria e removo meu acesso assim que o pedido for entregue. Se precisar, posso assinar um NDA.
Você também consegue corrigir os problemas?
Sim. Escolha Audit + Fix, ou adicione o extra Fix uma issue a qualquer pacote.