Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
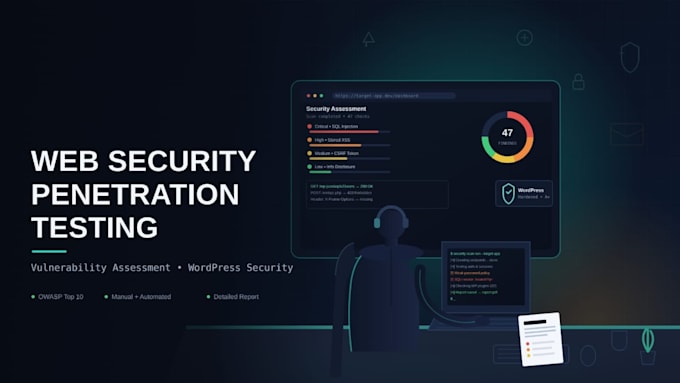
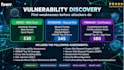
Ofereço testes de segurança para sites e aplicações web, ajudando você a encontrar vulnerabilidades antes que hackers o façam.
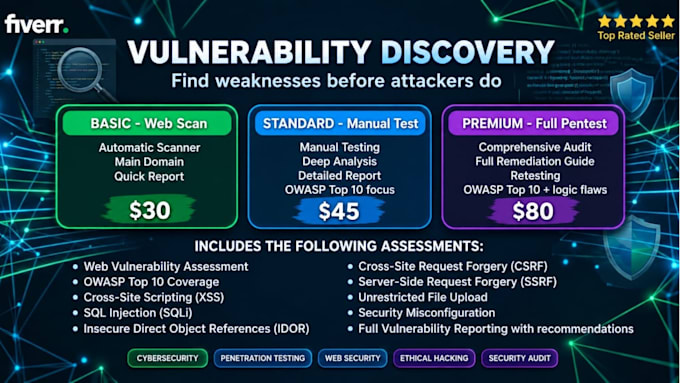
Meus serviços principais abrangem Segurança de Aplicações, Segurança de Web Apps, Avaliação de Vulnerabilidades, Auditoria de Segurança e Descoberta de Vulnerabilidades. Testo questões críticas como OWASP Top 10 (SQL Injection, XSS, IDOR, CSRF, SSRF), problemas de autenticação e controle de acesso, Segurança WordPress, Segurança de API, riscos relacionados a credenciais e privilégios, travamento de diretórios/caminhos e investigação de ransomware.
Serviços que Ofereço:
Você receberá um relatório claro explicando o que foi encontrado, seu impacto e como corrigir, sem jargões, apenas soluções práticas. Entre em contato comigo antes de fazer seu pedido para discutirmos suas necessidades.
Obrigado,
Tawhid Hasan
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
I will do web security penetration testing and WordPress security Audit"
Idiomas
Tradução automática
Tradução automática
Que tipo de site você pode testar?
Posso testar sites de negócios, blogs, sites de eCommerce, WordPress e aplicações web personalizadas.
Quais problemas de segurança você verifica?
Verifico questões comuns de segurança web, como OWASP Top 10, SQL Injection, XSS, IDOR, CSRF, SSRF, problemas de autenticação, controle de acesso e configurações de segurança incorretas.
Você fornece um relatório de segurança?
Sim. Forneço um relatório claro com as vulnerabilidades encontradas, seu impacto, evidências e recomendações de correção.
Você oferece outros serviços de cibersegurança além dos listados neste gig?
Sim. Também ofereço outros serviços de cibersegurança além dos listados aqui. Se você tiver alguma necessidade ou projeto específico, sinta-se à vontade para me enviar uma mensagem com os detalhes. Ficarei feliz em discutir com você.