Ver categorias
Explorar
Fiverr Pro
Português
$
USD
testador de penetração
Seu site está realmente seguro? Eu faço uma auditoria contra o OWASP Top 10 e ajudo você a corrigir os problemas antes que atacantes reais os encontrem.
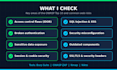
O QUE EU VERIFICO:
Injeção de SQL e XSS
Problemas de autenticação e sessão quebrada
Falhas no controle de acesso (IDOR)
Configuração de segurança incorreta
Exposição de dados sensíveis
Componentes desatualizados e plugins vulneráveis
Problemas com SSL/TLS e cabeçalhos de segurança
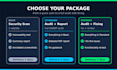
O QUE VOCÊ RECEBE:
Relatório resumido com níveis de severidade
Capturas de tela anotadas como prova
Recomendações claras e passo a passo para correção
Relatório detalhado em PDF (Padrão e Premium)
Correção de vulnerabilidades e re-teste (Premium)
Funciona com WordPress, PHP, Laravel, Node.js, Flask e sites personalizados.
Ferramentas: Burp Suite, OWASP ZAP, Nmap, Nikto.
IMPORTANTE: Eu só faço testes em sites que você possui ou para os quais tem permissão por escrito para testar. Por favor, envie uma mensagem antes de fazer o pedido para confirmarmos o escopo.

Aplicação de teste:
Site
Tecnologia de desenvolvimento:
C/C++
•
Vá
•
JavaScript
•
Kotlin
•
PHP
Dispositivo:
PC
•
Linux
Tradução automática
O teste vai deixar meu site fora do ar?
Não. O teste é controlado e cuidadoso, e evito testes de carga pesada ou destrutivos. Ainda recomendo fazer um backup antes de começarmos, especialmente para o pacote Premium.
Você precisa de permissão por escrito para testar meu site?
Sim. Eu só faço testes em sites que você possui ou para os quais tem permissão por escrito. Por favor, confirme isso ao fazer o pedido. Não posso prosseguir sem essa confirmação.
Qual pacote inclui a correção das vulnerabilidades?
Somente o pacote Premium inclui a correção e re-teste. Os pacotes Básico e Padrão fornecem os resultados e orientações claras para que você ou seu desenvolvedor possam aplicar as correções.
O que preciso compartilhar para a correção no pacote Premium?
Preciso de acesso ao seu código ou hospedagem, de preferência em uma cópia de staging. Faça um backup completo primeiro. Nunca guardo suas credenciais após a conclusão do pedido.
Quais tecnologias vocês suportam?
WordPress, PHP, Laravel, Node.js, Python/Flask e sites personalizados. Se usar outra tecnologia, envie uma mensagem primeiro e confirmarei se posso ajudar.
Minhas descobertas vão permanecer confidenciais?
Sim. Os detalhes do seu site e as descobertas nunca são compartilhados com ninguém. Estou disposto a assinar um NDA mediante solicitação.


