Ver categorias
Explorar
Fiverr Pro
Português
$
USD
O melhor lugar para networking empresarial e cibersegurança à prova de balas
Descrição do serviço
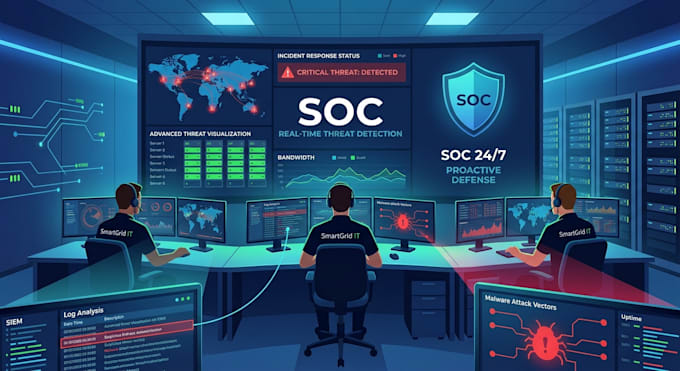
Garanta 100% de uptime na rede e proteção proativa contra ameaças com serviços personalizados de NOC (Operações de Rede) e SOC (Operações de Segurança).
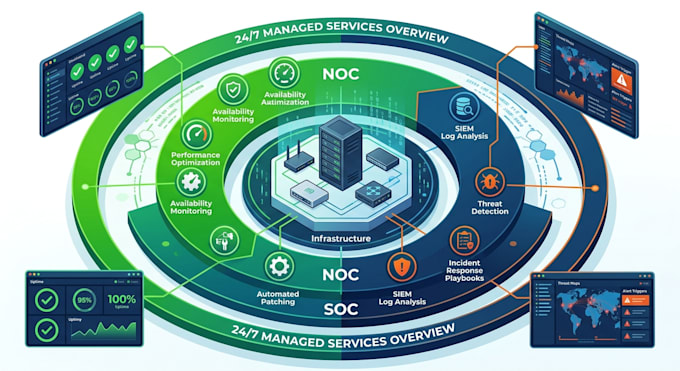
Na SmartGrid IT, projetamos, implantamos e gerenciamos soluções de NOC/SOC sob medida para monitorar a saúde do sistema, detectar ameaças cibernéticas em tempo real e manter seu negócio funcionando sem problemas 24/7.
O que oferecemos
Por que nos escolher?
Por favor, entre em contato conosco antes de fazer seu pedido para que possamos personalizar uma solução para seu ambiente!
Tipo de software:
Área de trabalho
•
CRM
•
•
VPN
Tradução automática
Q: Qual é a diferença entre os serviços de NOC e SOC?
NOC foca no desempenho da infraestrutura, tempo de atividade da rede e disponibilidade. SOC se concentra estritamente em cibersegurança, análise de logs do SIEM, detecção de ameaças em tempo real e resposta a incidentes.
Q: Quais ferramentas de SIEM e monitoramento você suporta?
Trabalhamos com plataformas líderes do mercado, incluindo Wazuh, Elastic Stack (ELK), Splunk, Microsoft Sentinel, PRTG, Zabbix, Nagios e Datadog.
Q: Como funciona o pacote gerenciado de 30 dias?
Oferecemos monitoramento contínuo 24/7, revisamos logs do sistema diariamente, investigamos alertas, aplicamos patches de segurança críticos e entregamos relatórios mensais completos de desempenho e ameaças.
Q: Como você nos notifica e lida com incidentes quando um problema acontece?
Configuramos alertas automatizados em tempo real (Email, Slack ou Teams) e seguimos procedimentos operacionais padrão (SOPs) acordados para resolver o problema diretamente ou escalá-lo imediatamente para sua equipe.