Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor líder fullstack com 8 anos de experiência
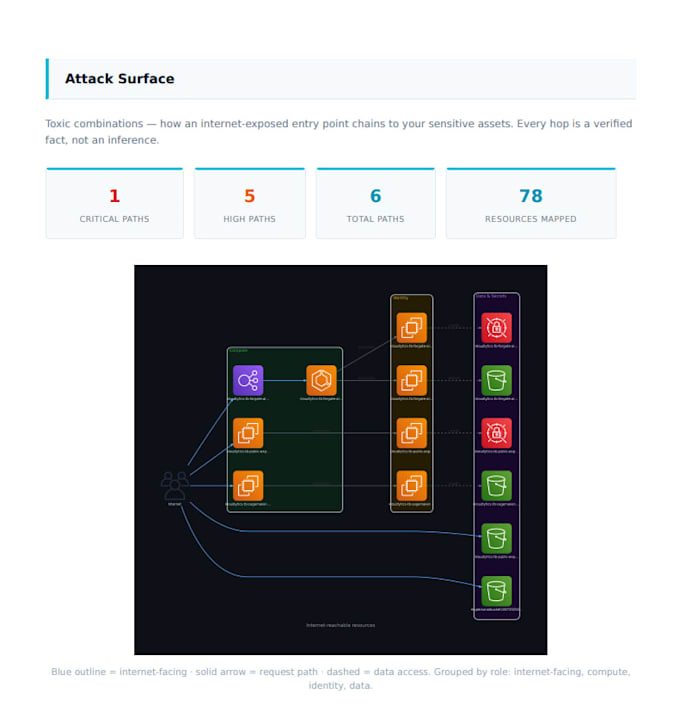
Oi, posso fornecer um relatório rápido sobre sua infraestrutura AWS. Mais de 200 verificações de segurança em mais de 36 serviços AWS, incluindo Bedrock e SageMaker, com mapeamento de superfície de ataque e uma pontuação de postura.
Não vou precisar de acesso de escrita na sua conta AWS. Você só precisa criar uma função de leitura, para a qual fornecerei um template de cloud formation.
O template de cloud formation será transparente e você poderá ver exatamente quais permissões eu preciso.
Entre em contato e vamos proteger sua nuvem!!!!


Provedor de nuvem:
Amazon Web Services
Especialidade:
Configuração
•
Desempenho
Tradução automática
Quais permissões AWS são necessárias?
Somente permissões de IAM de leitura. Usamos políticas gerenciadas pela AWS (SecurityAudit, ReadOnlyAccess) específicas para os serviços que analisamos. Nunca solicito permissões de escrita de qualquer tipo.
Como funciona o acesso entre contas?
Você cria uma função IAM na sua conta AWS com uma política de confiança que permite que minha conta AWS a assuma. A função requer um ID externo único que geramos — isso evita ataques de deputy confuso, onde outro cliente AWS poderia enganar a AWS para obter acesso.
Alguma coisa é instalada no meu ambiente?
Não. É totalmente sem agente. Conectamos à sua conta via API da AWS usando a API STS AssumeRole. Nada é instalado, implantado ou executado dentro da sua conta AWS.
Por quanto tempo as credenciais são válidas?
Usamos o STS AssumeRole para gerar credenciais temporárias de curta duração para cada varredura. Essas credenciais expiram automaticamente e nunca são armazenadas a longo prazo.