Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Segurança
Eu realizo investigação prática de alertas de SOC e análise de logs de segurança para identificar atividades suspeitas.
Com 1,6 anos de experiência em SOC, investigo alertas de segurança, correlaciono logs e IOCs, realizo hunting de ameaças e forneço recomendações práticas de contenção e remediação.
### Alertas & Investigações
Alertas de phishing e e-mails maliciosos
Alertas de malware e segurança de endpoint
Comprometimento de credenciais e autenticação suspeita
Tomada de conta e atividades relacionadas ao MFA
Atividades de brute-force e credential-stuffing
Investigação de IOC e hunting de ameaças
Processos suspeitos e execução de comandos
Exploração web e alertas de WAF
Alertas de firewall e segurança de rede
Uso indevido de privilégios e atividades suspeitas em contas
### Ferramentas
SIEM: Datadog, Splunk, Microsoft Sentinel, Kibana
EDR: CrowdStrike, Microsoft Defender
Firewall: Palo Alto, FortiGate
WAF/Proxy: Imperva, Bluecoat
Segurança de Email: Microsoft Defender for Office 365, Symantec
Cloud/Identidade: Azure, Entra ID, OCI
Rede: HAProxy
### O Que Você Recebe
Triagem e investigação de alertas
Correlações de logs e IOC
Descobertas de hunting de ameaças
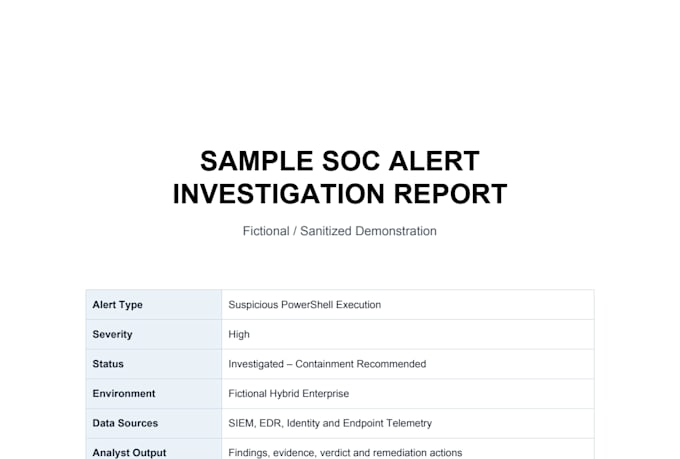
Resumo da investigação
Ações recomendadas de contenção e remediação
Indicadores relevantes e evidências