Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
Preocupado que seu chatbot de IA ou aplicativo LLM possa vazar dados sensíveis, gerar saídas inseguras ou ser manipulado por entradas abusivas? Vou reforçá-lo contra os riscos do OWASP LLM Top 10 de forma defensiva, metódica, com um relatório de remediação claro.
Realizarei uma revisão de segurança e garantia defensiva de IA do SEU PRÓPRIO aplicativo LLM ou chatbot:
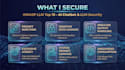
Revisão dos riscos do OWASP LLM Top 10 (LLM01 a LLM10)
Avaliação de guardrail e manipulação de entradas
Revisão de vazamento de dados sensíveis e filtro de saída
Verificação de segurança RAG / ingestão de documentos (riscos de entrada indireta)
Revisão de limitação de taxa e exposição a abuso de recursos
Relatório em PDF escrito com avaliações de risco, evidências e correções
POR QUE EU:
Criei uma gateway de segurança de IA de produção do zero (pública no GitHub)
Formação em pesquisa de segurança de IA e engenharia nativa na nuvem
Mapeia descobertas ao OWASP LLM Top 10, NIST AI RMF, ISO 42001
Revisão defensiva apenas do seu sistema, sua autorização
PADRÕES & FERRAMENTAS:
OWASP LLM Top 10, NIST AI RMF, MITRE ATLAS, ISO 42001, promptfoo, Garak
PLATAFORMAS SUPORTADAS:
OpenAI, Anthropic Claude, Groq, Llama (Ollama), Mistral, Gemini, RAG personalizado, agentes de IA, chatbots
VOCÊ RECEBE:
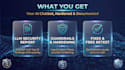
Relatório executivo em PDF
Descobertas detalhadas com avaliações de severidade
Recomendações concretas de correção
Cloud Native Security and DevSecOps Engineer, Kubernetes CI CD AI Safety
Idiomas
Tradução automática
Tradução automática
Q1: Você realmente vai tentar "invadir" meu IA?
Não. Realizo uma revisão defensiva de segurança e garantia usando a metodologia do OWASP LLM Top 10 em sistemas que você possui ou tem autorização para avaliar. Não faço testes ofensivos de qualquer tipo.
Q2: Quais tipos de aplicativos de IA você suporta?
Chatbots, assistentes de suporte ao cliente, aplicações RAG, agentes de IA e ferramentas internas de IA. OpenAI, Anthropic, Groq, Ollama, Mistral e Gemini são todos suportados.
Q3: Como é o relatório final?
Um PDF com um resumo executivo mais descobertas detalhadas. Cada descoberta inclui: categoria do OWASP LLM, avaliação de severidade, evidências de suporte e uma recomendação concreta de correção.
Q4: Você também consegue corrigir os problemas que encontrar?
Sim — o pacote Premium inclui implementação de guardrail e filtro de entrada. O pacote Standard fornece apenas recomendações.
Q5: Quanto tempo leva?
Básico: 3 dias. Padrão: 7 dias. Premium: 14 dias. Possível entrega mais rápida — envie mensagem antes de pedir.
Q6: Isso é confidencial?
Sim. Assino um NDA antes de revisar qualquer coisa sensível. Todas as credenciais e entradas que você compartilhar são destruídas após o trabalho.


