Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Seu site ou API estão realmente seguros ou apenas se presume que estejam?
Sou estudante de Cibersegurança e pesquisador de segurança independente, que encontra e relata vulnerabilidades reais para ganhar a vida, não alguém que roda um scanner automatizado e chama isso de "pentest".
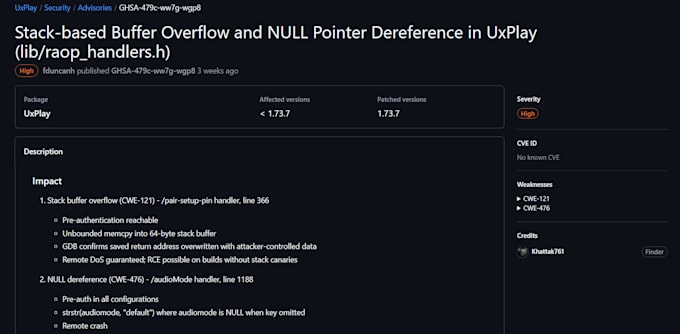
Tenho um CVE credenciado por uma vulnerabilidade do mundo real que descobri e divulguei de forma responsável, além de múltiplos avisos de segurança de alta severidade publicados para projetos de código aberto através de divulgação coordenada. Além do meu trabalho de pesquisa, faço parte de uma equipe de CTF classificada como #1 no Paquistão, com várias vitórias em torneios nacionais.
O que eu ofereço:
Testes manuais de penetração em aplicações web e API (OWASP Top 10 & API Top 10)
SQL Injection, XSS, SSRF, IDOR, Bypass de autenticação, Condições de corrida, Falhas na lógica de negócios
Relatórios claros e acionáveis com avaliações de severidade (CVSS) e orientações de remediação
Teste manual genuíno, não uma varredura automatizada reembalada
Estou no começo da minha jornada como freelancer aqui na Fiverr, mas as habilidades por trás deste serviço são comprovadas por vulnerabilidades reais divulgadas, pesquisas publicadas e resultados consistentes em segurança competitiva, não apenas certificados ou afirmações.


Aplicação de teste:
Aplicação Web
Tecnologia de desenvolvimento:
C/C++
•
JavaScript
•
PHP
•
Python
•
SQL
Dispositivo:
Linux
Tradução automática
Quais informações você precisa de mim para começar?
Apenas a URL/endereço API que deseja testar, o escopo (quais páginas/endpoints estão dentro do limite) e permissão escrita para testar, se não for seu próprio domínio.
Isso é um teste manual ou apenas uma varredura automatizada?
Meu teste é manual, apoiado por ferramentas como Burp Suite e OWASP ZAP para cobertura, não um relatório de scanner bruto sem revisão humana.
Preciso de conhecimento técnico para entender o relatório?
Não. Cada relatório inclui um resumo claro com avaliações de severidade, além de detalhes técnicos e passos de remediação que sua equipe de desenvolvimento pode agir diretamente.
O teste vai afetar meu site ao vivo ou causar indisponibilidade?
Testo cuidadosamente dentro do escopo acordado para evitar interrupções, mas para sistemas de produção recomendo testar em staging sempre que possível ou agendar durante horários de menor tráfego.
Você assina um NDA?
Sim, fico feliz em assinar um NDA antes de começar, se você precisar.
O que acontece se você encontrar vulnerabilidades críticas?
Vou sinalizar imediatamente descobertas críticas ou de alta severidade, ao invés de esperar pela entrega final, para que você possa começar a remediar imediatamente.