Ver categorias
Explorar
Fiverr Pro
Português
$
USD
olá
Teste de Penetração de Rede | PTES | Nessus Professional
Fortaleça a segurança da sua rede antes que atacantes explorem vulnerabilidades.
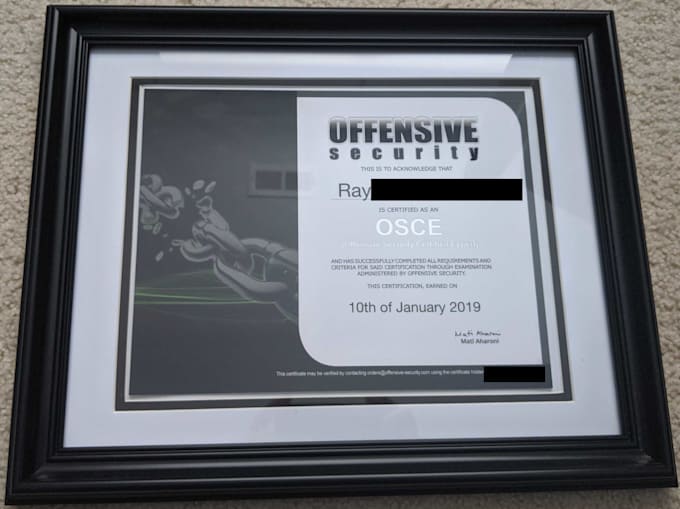
Como um testador de penetração de rede experiente e certificado, ajudo organizações a identificar e corrigir vulnerabilidades de segurança usando metodologias padrão do setor:
O que farei por você
1. Reconhecimento de Rede & Revisão de Inteligência
2. Varredura Completa de Portas & Enumeração de Serviços
3. Avaliação de Vulnerabilidades
4. Validação de Exploração Manual
5. Varredura Nessus Professional Incluída
Você receberá um relatório profissional detalhado com resumo executivo, descobertas técnicas e severidade CVSS v3.

Tradução automática
Por que eu preciso de um teste de penetração na rede?
As redes costumam ser o primeiro ponto de entrada para atacantes. O pentest identifica serviços expostos, configurações incorretas, credenciais fracas e caminhos para acesso não autorizado.
Você testa redes internas e externas?
Sim. Testes externos simulam ataques reais da internet, enquanto testes internos identificam ameaças de dispositivos comprometidos ou cenários de insider.
Meus sistemas ou usuários terão indisponibilidade durante o teste?
Não. Realizo testes não disruptivos, a menos que seja explicitamente aprovado para verificações de stress ou DoS.
Você verifica vulnerabilidades como serviços desatualizados ou protocolos fracos?
Sim. Identifico softwares desatualizados, portas inseguras, criptografia fraca, falhas no SMB e outras vulnerabilidades exploráveis.
Você testa dispositivos de rede como firewalls, roteadores e switches?
Sim. Avalio configurações, controles de acesso, problemas de firmware e exposição das interfaces de gerenciamento.
Com que frequência devo fazer pentest na rede?
Pelo menos uma vez por ano, ou após mudanças importantes na rede, novos servidores ou serviços recém-deployados.
O que vou receber após o teste?
Um relatório detalhado incluindo: • Descrições de vulnerabilidades • Classificação de severidade • Prova de conceito quando aplicável • Orientações claras para correção
