Ver categorias
Português
$
USD
Conecte-se à sua IA
testador de penetração
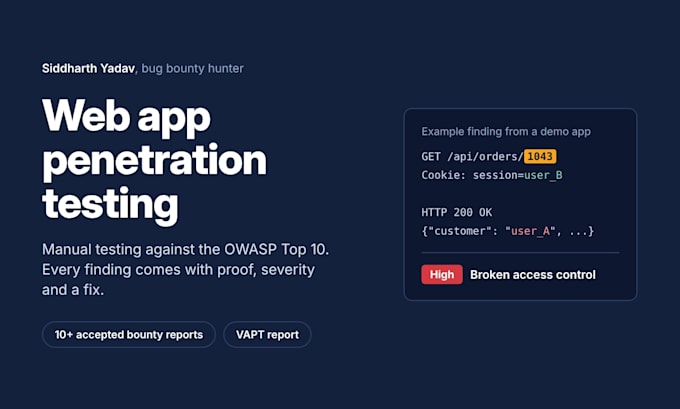
Seu site ou aplicativo web está realmente seguro? Sou Siddharth, especialista em cibersegurança e caçador ativo de bugs (HackerOne & Bugcrowd) com mais de 10 relatórios de vulnerabilidade aceitos, incluindo uma recuperação de Conta de Fase P2. Encontro falhas que atacantes reais exploram e explico em linguagem simples.
O QUE EU TESTO (OWASP Top 10)
- Flaws de autenticação e sessão
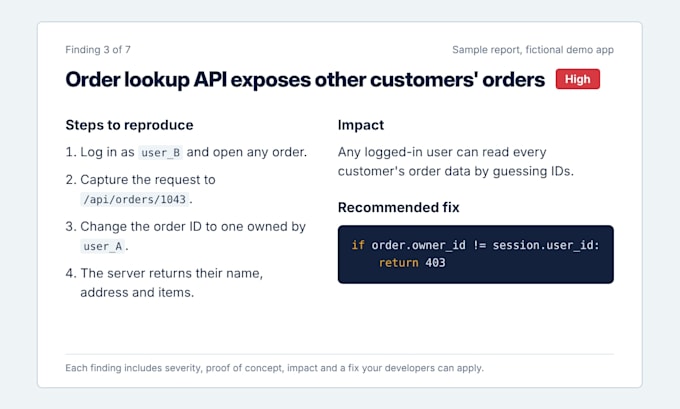
- Controle de acesso quebrado e IDOR
- Injeção (SQLi, XSS)
- Lógica de negócios e issues de API
- Configurações de segurança inadequadas
O QUE VOCÊ RECEBE
- Relatório detalhado com avaliações de severidade
- Prova de conceito e passos para reproduzir
- Recomendações claras de correção para seus desenvolvedores
FERRAMENTAS: Burp Suite, Kali Linux, teste manual
PAINÉIS
Básico: varredura + relatório curto
Padrão: pentest manual de uma web app
Premium: VAPT completo + teste de API + reteste gratuito
O teste é feito apenas com sua autorização por escrito, e todas as descobertas permanecem confidenciais. Me avise antes de pedir para a gente confirmar o escopo.


Tradução automática
Preciso te dar permissão para testar meu site?
Sim. Eu testo apenas com sua autorização por escrito e dentro do escopo que acordamos. Vou te enviar uma confirmação rápida antes de começar.
A realização do teste vai quebrar ou diminuir a velocidade do meu site?
Evito testes destrutivos e carga pesada. Se estiver preocupado, posso testar uma cópia de staging em vez do seu site ao vivo.
O que o relatório inclui?
Cada descoberta vem com uma avaliação de severidade, prova de conceito, passos para reproduzir e uma correção recomendada, escrita para que os desenvolvedores possam agir rapidamente.
Você pode testar apps móveis ou redes?
Este gig cobre aplicações web e sites. Me mande uma mensagem primeiro se você precisar de algo diferente e eu digo se posso ajudar.