Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Tradução automática
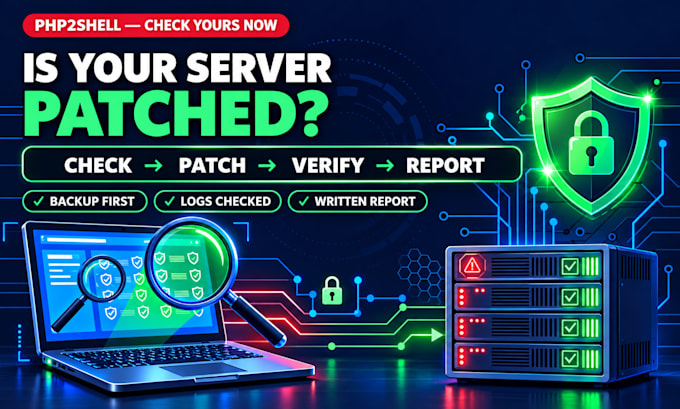
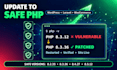
URGENTE: Correção de Vulnerabilidade PHP2Shell (CVE-2026-109618 & CVE-2026-109619 - CVSS 9.2)
Falhas críticas no PHP permitem que invasores executem código não autorizado no seu servidor sem entrar com login. Se o seu site ou servidor usa PHP, você pode estar exposto agora.
Vou verificar o seu servidor, aplicar o patch de emergência, atualizar o PHP para uma versão segura e verificar a correção com backup completo e sem tempo de inatividade.
Seu site WordPress, Laravel, WooCommerce ou PHP personalizado está seguro? Vou verificar, corrigir e proteger rapidamente.
O QUE EU FAÇO:
No PHP 8.1 ou mais antigo? Não existe patch oficial para versões não suportadas. Me mande uma mensagem que eu atualizo para uma versão segura.
1 site/servidor por ordem. Hospedagem compartilhada, VPS, cPanel, Plesk, Linux e Windows cobertos.
ENVIE-ME UMA MENSAGEM ANTES DE PEDIR com o link do seu site, eu vou checar e dizer honestamente se você está vulnerável.
Esteja atento ao fato que é contra as políticas do prestador da Fiverr incluir temas, modelos ou outros elementos no trabalho entregue que infrinjam os direitos de terceiros ou leis aplicáveis. Leia mais em nosso Guia de Criação Digital Responsável.
I fix WordPress errors and take AI apps live on Vercel and Supabase
Idiomas
Tradução automática
Tradução automática
Como eu sei se estou vulnerável?
Se o seu PHP estiver abaixo de 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12, você está vulnerável. Não sabe a sua versão? Envie o link do seu site antes de pedir — eu verifico de graça.
O meu site vai ficar fora do ar durante o patch?
Não. Eu faço um backup completo primeiro e reinicio apenas o serviço PHP — o tempo de inatividade é segundos, e eu valido tudo depois.
Estou no PHP 8.1 ou mais antigo. Você ainda pode ajudar?
Sim. Não existe patch oficial para 8.1 ou mais antigo, então eu vou atualizar para uma versão segura e suportada e resolver problemas de compatibilidade.
Qual acesso você precisa?
Painel de hospedagem (cPanel/Plesk) ou login SSH/VPS. Hospedagem compartilhada sem controle de PHP? Vou te guiar passo a passo.
Um WAF ou plugin de segurança basta?
Não. Plugins e regras de WAF são temporários. A equipe de PHP diz que atualizar é a solução completa — é exatamente o que eu faço.
Quão rápido você consegue começar?
Checagem básica em até 24h. Pedidos premium têm prioridade, início no mesmo dia.
Como eu sei se meu site foi afetado?
Envie o URL do seu site que eu vou rodar a checagem de vulnerabilidade primeiro e mostrar o resultado antes de qualquer patch começar.
A atualização de PHP vai quebrar o meu site?
Eu faço um backup completo primeiro, verifico a compatibilidade de plugins/themes e testo o site após a atualização. Se algo quebrar, eu conserto ou revogo a atualização.