Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor Android e iOS, Java, Kotlin, Flutter, Dart, React Native
Seu site, aplicação web, API, servidor ou sistema estão seguros contra ameaças cibernéticas? Eu realizarei um teste de penetração profissional e uma avaliação de vulnerabilidades para ajudar você a identificar pontos fracos de segurança antes que possam ser explorados.
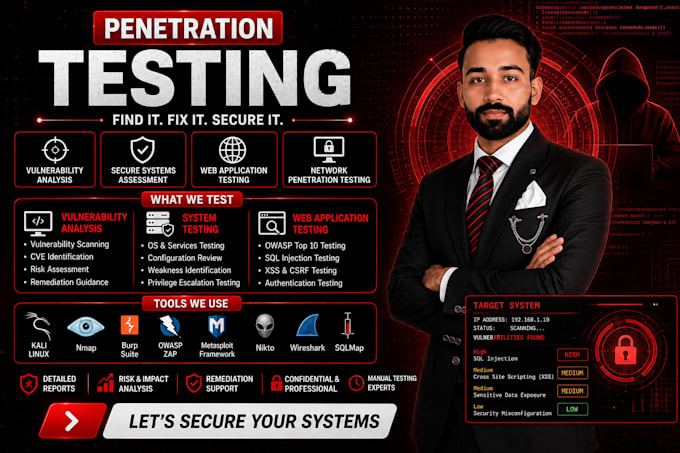
Ofereço testes de segurança autorizados para sites, aplicações web, APIs, servidores e sistemas. Minha abordagem combina testes manuais com ferramentas de cibersegurança padrão do setor para identificar vulnerabilidades, validar descobertas de segurança, avaliar riscos e fornecer recomendações práticas para correção.
O que posso testar
Testes de Segurança
Dependendo do seu pacote e requisitos, os testes podem incluir teste dos 10 principais riscos do OWASP, avaliação de vulnerabilidades, teste de autenticação, teste de autorização, análise de segurança de sessões, validação de entrada, verificação de configurações incorretas de segurança, checagem de exposição de dados sensíveis


Dispositivo:
Desktop
•
Notebook
•
Servidor
Sistema operacional:
Windows
•
Linux
Tradução automática
Q: O que você precisa antes de começar o teste de penetração?
A: Preciso da URL/IP do alvo, escopo do teste, credenciais necessárias (se aplicável) e confirmação de que você tem autorização para testar o alvo.
Q: O que você pode testar?
A: Posso testar sites, aplicações web, APIs, servidores e sistemas autorizados, dependendo do pacote escolhido e do escopo acordado.
Q: Você usa Burp Suite?
A: Sim. Posso usar Burp Suite junto com ferramentas como Nmap, OWASP ZAP, Nuclei, Wireshark, Postman e Kali Linux, dependendo do alvo.
Q: Isso é uma varredura de vulnerabilidades ou um teste de penetração?
A: O serviço pode incluir varredura automatizada de vulnerabilidades, mas também realizo testes manuais de segurança e valido descobertas importantes quando necessário.
Q: Você entregará um relatório de segurança?
A: Sim. O relatório pode incluir vulnerabilidades, severidade, evidências, impacto potencial e passos recomendados para correção.
Q: Você pode retestar após as vulnerabilidades serem corrigidas?
A: Sim. Retestes podem ser incluídos no pacote aplicável para verificar se as vulnerabilidades relatadas foram devidamente resolvidas.
P: Preciso fornecer login e senha?
A: Somente se for necessário teste autenticado. As credenciais devem ser fornecidas de forma segura e apenas para testes autorizados.
Q: Você pode testar um site de produção ao vivo?
A: Sim, se você for o proprietário do site ou tiver autorização explícita, e o escopo e o momento do teste forem acordados previamente.
Q: Você testa sites ou sistemas de terceiros?
A: Não. Eu apenas testo sistemas para os quais o cliente tem autorização adequada.
Q: O que acontece se você encontrar uma vulnerabilidade crítica?
A: Documentarei e comunicarei a descoberta de forma responsável, explicando seu impacto potencial e fornecendo recomendações de correção apropriadas.