Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Auditor de Segurança de Smart Contracts, Solidity e EVM
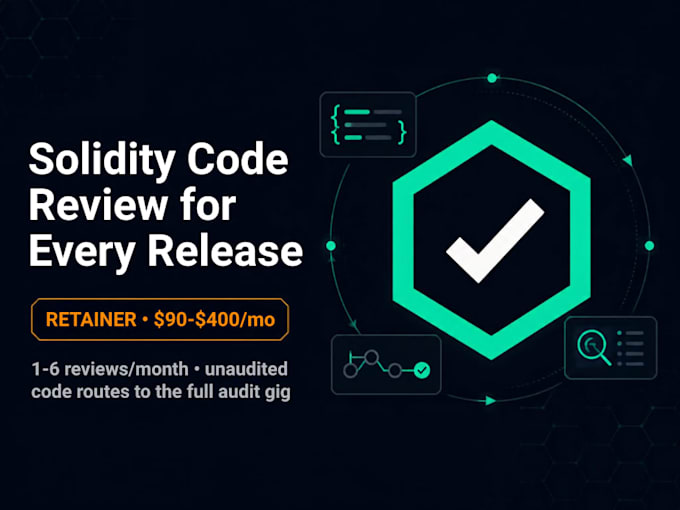
Seu contrato foi auditado uma vez, mas cada atualização desde então foi lançada sem verificação. Eu reviso cada nova versão do seu código Solidity antes de chegar ao mainnet.
O QUE VOCÊ RECEBE
Revisão de segurança de cada mudança em cada release
Análises do Slither e do Aderyn rodando no código novo
Um relatório escrito curto por revisão, classificado por severidade com correções
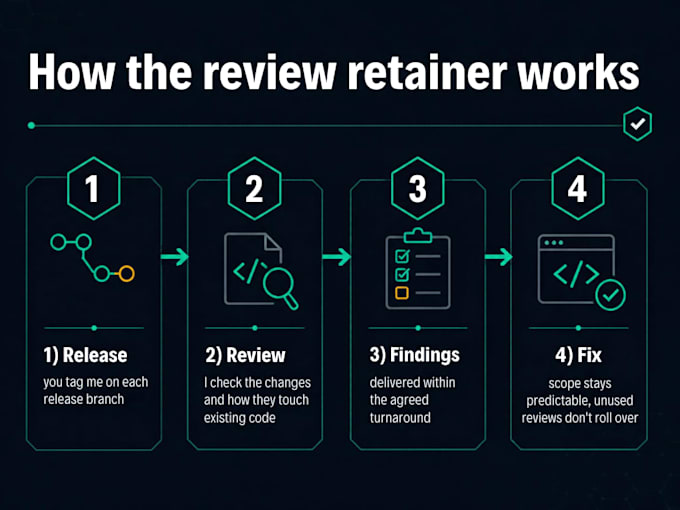
COMO FUNCIONA
POR QUE EU
Eu criei os agentes de análise estática e teste de exploração da ASCAS, um auditor de IA para contratos inteligentes (projeto de conclusão FAST-NUCES), então eu sei onde os scanners faltam bugs de lógica.
O QUE PRECISO DE VOCÊ
Acesso ao repositório (somente leitura já basta)
O último relatório de auditoria, se você tiver
Seu cronograma de lançamentos usual
O código nunca foi auditado antes? Comece com o meu serviço completo de auditoria Solidity, depois faça revisões contínuas.


Ferramentas:
MythX
•
Slither
•
Securify
Os serviços de criptomoeda se concentram exclusivamente em desenvolvimento e programação. Nunca compartilhe informações confidenciais ou chaves privadas com outras pessoas.
Tradução automática
Isso é uma auditoria completa?
Não. Ele revisa o que mudou em cada release e como isso afeta o código existente. Para código que nunca foi auditado antes, peça primeiro o serviço completo de auditoria.
Como a abrangência é medida?
Pelas linhas de Solidity nos contratos que você indicar no escopo. Bibliotecas como OpenZeppelin ficam de fora, a menos que você tenha modificado elas.
Quais cadeias você suporta?
Qualquer cadeia EVM: Ethereum, BNB Chain, Polygon, Arbitrum, Base. Não Solana, Move ou outro código não-EVM.
A auditoria garante que meu contrato está seguro?
Não. Ela reduz o risco ao encontrar e provar os problemas presentes no commit que eu analiso. Código alterado depois desse commit não é coberto.
O que está fora do escopo?
Escrever novas features, código frontend ou backend, deployment, design econômico ou tokenômico, e código adicionado após o commit auditado.
Que suporte recebo após a entrega?
Você pode fazer perguntas sobre o relatório por 7 dias. Standard e Premium incluem rechecagens de suas correções.