Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Desenvolvedor de Software IA para Web Apps, Automação e Auditoria de Código
Obtenha uma visão clara e priorizada dos riscos comuns no código fonte de suas aplicações web antes do lançamento.
Farei uma varredura completa de risco de código estático dos arquivos de texto suportados no seu ZIP enviado. É projetada para projetos em TypeScript, JavaScript, React, Next.js, Node.js, SQL e Supabase.
A varredura revisa indicadores envolvendo segredos expostos, autenticação, autorização, APIs, bancos de dados, dependências, configuração de implantação, tratamento de erros, manutenibilidade, acessibilidade, desempenho, testes, documentação e prontidão para lançamento.
Você receberá:
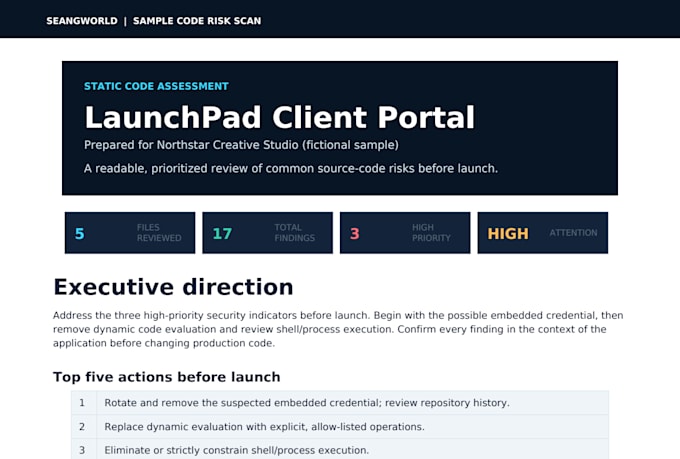
Relatório PDF refinado
Resumo executivo
Constatações priorizadas
As cinco principais ações antes do lançamento
Roteiro de remediação
Rastreamento de problemas em CSV
Inventário do projeto e lista de verificação de verificação
Escopo: Um ZIP de até 12 MB e 1.500 arquivos, entregue em um dia.
O código é processado apenas como texto. Ele não é instalado nem executado. Este não é um teste de penetração, teste de vulnerabilidade ao vivo, reparo de código ou certificação de segurança. Revisões, correções e re-scans não estão incluídos.


Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
Tradução automática
Que tipos de projetos você pode escanear?
Eu escano arquivos de texto suportados de projetos de aplicações web em TypeScript, JavaScript, React, Next.js, Node.js, SQL e Supabase.
Você vai instalar ou executar minha aplicação?
Não. Seu código fonte é processado apenas como texto. Eu não instalo dependências, executo a aplicação ou me conecto aos seus sistemas ao vivo.
O que vou receber?
Você receberá um pacote pronto para o cliente contendo um relatório PDF refinado, constatações priorizadas, as cinco principais ações, roteiro de remediação, rastreador CSV, inventário do projeto e lista de verificação de verificação.
Isso é teste de penetração ou certificação de segurança?
Não. Trata-se de análise de código fonte estático. Não é teste de penetração, teste de vulnerabilidade ao vivo, verificação de conformidade ou garantia de que todos os problemas serão detectados.
Reparos, revisões ou re-scans estão incluídos?
Não. Este serviço inclui uma varredura de um ZIP enviado. Reparos de código, revisões e varreduras de arquivos corrigidos ou substituídos exigem um novo pedido.