Ver categorias
Português
$
USD
Conecte-se à sua IA
Crie Sem Limites
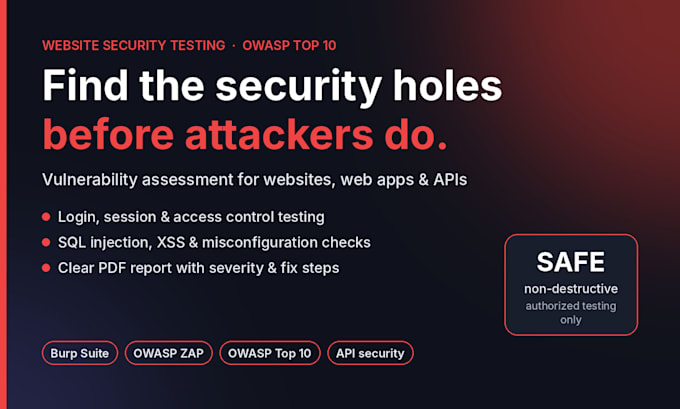
Preocupado que seu site ou aplicativo web tenha brechas de segurança? Vou encontrar os pontos fracos antes que os invasores façam.
Sou um QA Automation Engineer com 3,5+ anos testando produtos web e API para clientes japoneses, com experiência prática em testes de segurança web usando Burp Suite e OWASP ZAP.
O que eu testo (com base no OWASP Top 10):
Segurança de login, sessão e senhas
Controle de acesso: os usuários podem ver dados que não deveriam?
Injeção: SQL injection e cross-site scripting (XSS)
Segurança de API: autenticação, autorização e exposição de dados
Cabeçalhos de segurança, HTTPS, cookies e configurações incorretas
O que você recebe:
Relatório em PDF claro: cada issue com severidade, evidência e passos para reproduzir
Recomendações práticas de correção que seus desenvolvedores podem seguir
Uma nova reteste gratuita dos issues corrigidos (Standard e Premium)
Como eu trabalho:
Apenas em sites que você possui ou para os quais você tem permissão por escrito para testar
Ambientes de staging preferenciais, para que seus usuários ao vivo não sejam afetados
Testes seguros, não destrutivos, sem excluir ou alterar dados
Suas descobertas permanecem confidenciais
Envie uma mensagem antes de fazer o pedido com o seu site e eu recomendo o pacote certo.
Aplicação de teste:
Site
Dispositivo:
PC
Tradução automática
1. Q: O teste vai quebrar ou deixar meu site mais lento?
Não. Eu uso testes seguros e não destrutivos, e nunca apago ou altero seus dados. Não realizo ataques de negação de serviço. Uma cópia de staging é preferível.
2. Q: Isso é um pentest completo?
É uma avaliação de vulnerabilidade baseada no OWASP Top 10, que cobre os riscos mais comuns da web no mundo real. Para pentests com nível de conformidade (PCI DSS, ISO 27001), por favor me mande uma mensagem primeiro.
3. Q: O que eu recebo?
Um relatório em PDF listando cada issue com sua severidade, evidência, impacto e passos claros de correção. Standard e Premium incluem uma reteste gratuita após você corrigir as vulnerabilidades.
4. Q: Vocês consertam as vulnerabilidades?
A: O relatório mostra exatamente como seus desenvolvedores devem corrigir cada issue. Eu também posso corrigir issues em apps Laravel ou React como oferta personalizada.
5. Q: Minhas informações são mantidas em confidencialidade?
Sim. Comoções são compartilhadas apenas com você, posso assinar um NDA, e eu apago credenciais de teste e dados após a entrega.