Ver categorias
Explorar
Fiverr Pro
Português
$
USD

Tradução automática
Construí sua aplicação com Lovable, Bolt, Base44, Replit ou Cursor? Ela pode parecer perfeita no navegador, mas qualquer pessoa pode ler seu banco de dados ou pegar suas chaves de API.
Escaneamentos independentes de 2026 de aplicações construídas com IA continuam encontrando os mesmos erros: tabelas do Supabase acessíveis sem login e chaves secretas enviadas no código do frontend.
Sou um desenvolvedor full-stack focado em backend (Node.js, TypeScript, PostgreSQL). Revisarei sua aplicação do jeito que um atacante faria, e depois consertarei o que estiver exposto.
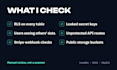
O QUE EU VERIFICO
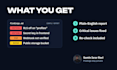
O QUE VOCÊ RECEBE
Esta é uma revisão manual de código e configurações, não um pentest certificado.
Envie o link da sua aplicação primeiro para uma olhada rápida antes de fazer seu pedido.
Full Stack TypeScript Developer, I Fix and Ship AI Built Apps
Idiomas
Tradução automática
Tradução automática
Isso é um teste de penetração ou certificação de conformidade?
Não. É uma revisão manual de código e configuração de segurança focada nas falhas que ferramentas de IA de codificação costumam criar. Não é um pentest certificado nem uma auditoria de conformidade (SOC 2, HIPAA).
Você precisa das minhas senhas?
Não. Acesso de leitura ao seu repositório no GitHub e um convite de colaborador para seu projeto no Supabase já são suficientes.
Minhas vulnerabilidades serão compartilhadas?
Nunca. As descobertas permanecem privadas entre nós, e eu não publico nem reutilizo seus detalhes.
Você também consegue corrigir os problemas?
Sim. Correções padrão resolvem todas as descobertas críticas e altas. Correções premium resolvem tudo que for encontrado e fazem uma rechecagem.
Qual pacote eu preciso?
Básico, se você quer saber sua situação atual. Padrão, se quer que problemas críticos sejam resolvidos. Premium, antes de lançar para usuários reais ou aceitar pagamentos.


