Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro de Nuvem e DevOps
Precisa de infraestrutura AWS automatizada, segura e escalável, construída com código Terraform limpo?
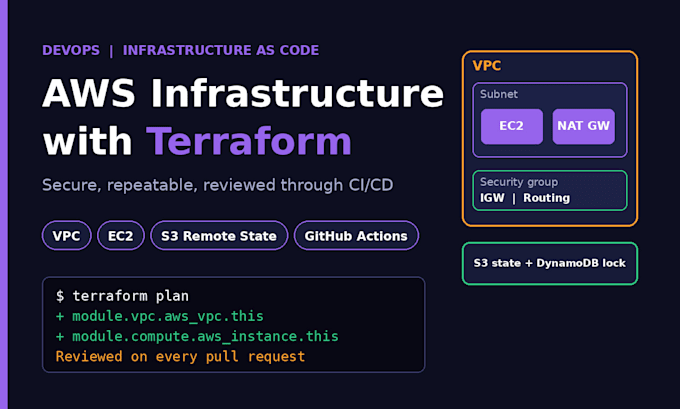
Sou engenheiro de Cloud & DevOps especializado em Infrastructure as Code ( IaC ), automação CI/CD e segurança em nuvem. Vou projetar e provisionar seu ambiente AWS usando configurações Terraform modulares e reutilizáveis para que suas implantações sejam repetíveis e sem erros.
O que posso construir e automatizar para você:
Por favor, me envie uma mensagem com os requisitos do seu projeto antes de fazer o pedido para alinharmos sobre sua arquitetura e escopo!

Provedor de nuvem:
Amazon Web Services
Especialidade:
Instalação
•
Depuração
•
Configuração
•
Outros
Recurso de computação em nuvem:
EC2
•
ELB
•
Route 53
•
VPC
•
RDS
Tradução automática
O que você precisa de mim para começar?
Preciso das suas exigências de arquitetura (ou detalhes da configuração existente), a(s) região(ões) da AWS-alvo e credenciais IAM de mínimo privilégio temporárias - ou eu posso entregar o repositório Terraform testado para você rodar no seu ambiente.
O código Terraform será modular e reutilizável?
Sim. Toda a infraestrutura é escrita em Terraform limpo, bem documentado, modular, com variáveis, outputs e configuração de estado remoto (S3 + DynamoDB) para que você possa dimensionar ou replicar ambientes facilmente.
Você pode trabalhar com minha infraestrutura AWS existente?
Sim. Posso importar recursos existentes da AWS para o estado do Terraform, refatorar configurações bagunçadas ou criar novos módulos junto com a sua configuração atual sem causar downtime.
Você inclui melhores práticas de segurança e CI/CD?
Sim. Todo setup segue princípios de IAM com mínimo privilégio e regras de rede seguras. Para pedidos Premium (ou como adicional), eu também configuro workflows automatizados do GitHub Actions com varredura de segurança Trivy/tfsec.