Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Profissional de Cibersegurança, Testador de Penetração de Apps Móveis e Web
Seu aplicativo Android está seguro?
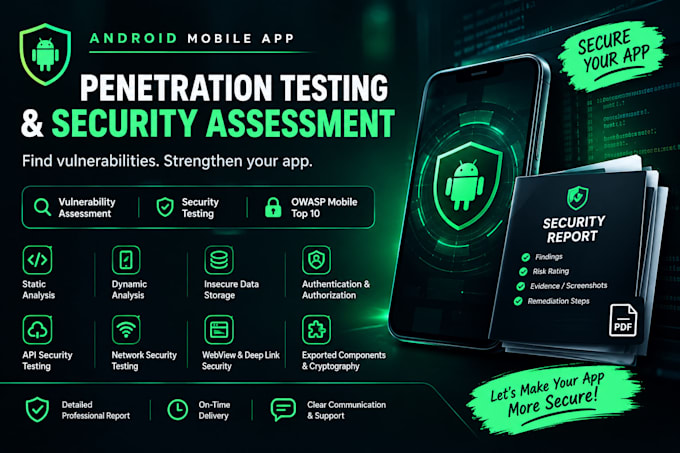
Vou fazer uma avaliação profissional de segurança de aplicativos móveis Android para identificar vulnerabilidades e fraquezas de segurança antes que possam ser exploradas.
Meu teste foca tanto em verificações automatizadas quanto em testes manuais de segurança, baseados em práticas reconhecidas na indústria de segurança de aplicativos móveis.
O que posso testar:
Você receberá:
O teste será realizado apenas em aplicativos e sistemas para os quais você tenha autorização.

Tradução automática
Que informações você precisa para começar a avaliação de segurança?
Vou precisar do arquivo APK/AAB do Android, escopo do teste, credenciais de teste (se necessário), detalhes da API (se aplicável) e quaisquer áreas específicas que você queira que eu avalie.
Você realiza testes de penetração manuais?
Sim. Combino testes manuais de segurança com ferramentas automatizadas apropriadas para identificar vulnerabilidades que scanners automatizados podem não detectar.
Quais tipos de vulnerabilidades de Android você testa?
Avalio áreas como armazenamento inseguro de dados, autenticação e autorização, segurança de API, segurança de rede, fraquezas criptográficas, segurança do WebView, componentes exportados, deep links e outros riscos comuns de segurança de aplicativos móveis.
Você fornece um relatório de testes de penetração?
Sim. Você receberá um relatório profissional contendo detalhes das vulnerabilidades, avaliações de severidade/risco, evidências técnicas ou capturas de tela, impacto e passos recomendados para correção.
Você fornece Proof of Concept (PoC) para vulnerabilidades?
Sim, quando aplicável e seguro para demonstração. O relatório incluirá evidências técnicas suficientes para ajudar você a entender e reproduzir a vulnerabilidade.
Você pode testar aplicativos Android com root e sem root?
Sim. A abordagem de teste depende do aplicativo e do escopo acordado. Alguns testes avançados podem exigir um ambiente de teste controlado ou com root.
Você retesta vulnerabilidades após serem corrigidas?
Sim. Um reteste pode ser incluído, dependendo do pacote escolhido ou como serviço adicional.
Você testa aplicativos sem autorização?
Não. Realizo testes de segurança apenas em aplicativos para os quais o cliente possui autorização adequada.