Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Seu interface de gerenciamento do firewall FortiGate está exposto à internet pública?
Vou ajudar você a proteger e fortalecer seu acesso administrativo ao FortiGate, reduzindo a exposição pública desnecessária e permitindo o acesso apenas de fontes confiáveis.
Este serviço é adequado para empresas, filiais, ambientes em nuvem e implantações remotas do FortiGate que desejam melhorar a segurança do gerenciamento do firewall.
O que posso fazer por você:
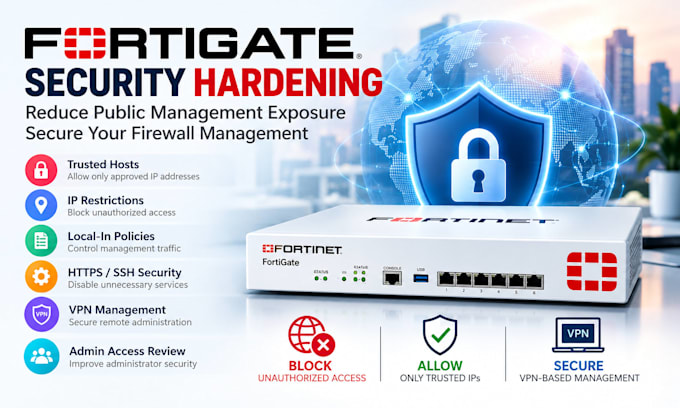
Revisar a exposição do gerenciamento do FortiGate
Restringir acesso administrativo via HTTPS e SSH
Permitir apenas IPs públicos aprovados
Configurar Hosts Confiáveis do Administrador
Configurar Políticas Local-In onde necessário
Desabilitar serviços de gerenciamento desnecessários nas interfaces WAN
Revisar contas e permissões de administradores
Revisar portas de gerenciamento e configurações de segurança
Configurar gerenciamento seguro via VPN, quando aplicável
Revisar opções de MFA
Testar acessos de gerenciamento permitidos e bloqueados
Realizar ou verificar backup de configuração antes das mudanças
Fornecer um resumo das mudanças de segurança implementadas
Meu foco é reduzir a superfície de ataque do gerenciamento do FortiGate, mantendo o acesso seguro para administradores autorizados.
Sigo uma abordagem de backup primeiro e verifico cuidadosamente as conexões


Dispositivo:
Servidor
•
Roteador
•
Outros
Sistema operacional:
Windows
•
Linux
•
Unix
•
Fortios
Tradução automática
Quais modelos de FortiGate você suporta?
Posso trabalhar com implantações comuns de firewalls físicos e virtuais FortiGate. Por favor, envie o modelo do seu FortiGate e a versão do FortiOS antes de fazer o pedido.
Você pode restringir o gerenciamento do FortiGate ao IP público do meu escritório?
Sim. Posso configurar restrições de acesso para que o acesso administrativo seja permitido apenas de IPs públicos aprovados, quando apropriado.
Você pode configurar Hosts Confiáveis?
Sim. Hosts Confiáveis do Administrador podem ser configurados como parte do processo de fortalecimento do acesso de gerenciamento.
Você pode configurar Políticas Local-In?
Sim. Quando necessário, posso configurar Políticas Local-In para controlar o tráfego destinado ao próprio FortiGate.
Você pode remover completamente o acesso público de gerenciamento?
Sim, quando o ambiente suporta uma rota alternativa de gerenciamento seguro, como acesso via VPN ou uma rede interna de gerenciamento confiável.
Você pode configurar acesso VPN para administração do firewall?
Sim. Isso está disponível no pacote Premium, quando tecnicamente adequado para o ambiente.