Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro sênior de nuvem, DevOps e automação de redes
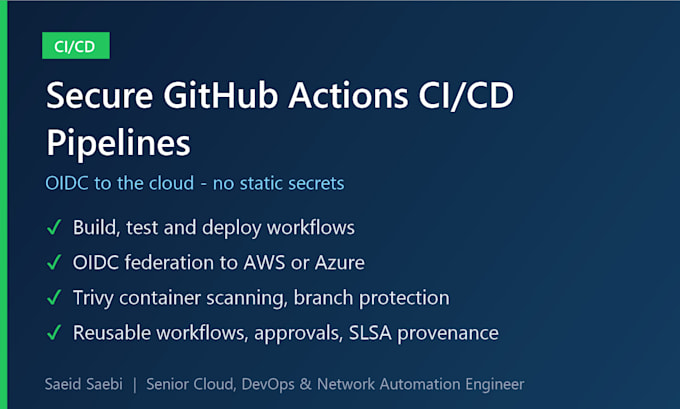
Envie mais rápido e com mais segurança com um pipeline do GitHub Actions criado por um engenheiro sênior de DevOps e nuvem com mais de 11 anos gerenciando infraestrutura de produção na AWS, Azure, GCP e on-prem.
O que você recebe:
- Fluxo de trabalho de build, teste e deploy para seu app ou container
- federação OIDC para AWS ou Azure, evitando segredos de nuvem de longa duração no GitHub
- Varredura de imagens de container com Trivy e regras de proteção de branch
- Um README que explica como o pipeline funciona
O pacote padrão inclui matrizes de build, cache de dependências e workflows reutilizáveis. O pacote premium adiciona deploys em múltiplos ambientes com aprovações manuais e proveniência de build SLSA.
Como trabalho: alinhamento ao seu fuso horário, respondo no mesmo dia e entrego tudo como código no seu repositório, sem lock-in. Usa GitLab CI ou Jenkins? Me envie uma mensagem antes de pedir e ajustarei o escopo.
Ferramentas:
Docker
•
GitLab
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Linguagem de programação:
Bash
•
Python
Especialidade:
Instalação
•
Configuração
Tradução automática
Você precisa de acesso de administrador ao meu repositório?
Administrador do repositório, ou um mantenedor mais alguém que possa adicionar segredos e ambientes, é suficiente. Para OIDC, também preciso de permissão para criar uma função IAM na AWS ou um registro de aplicativo no Azure.
Você consegue fazer deploy no Kubernetes?
Sim. Deploys para EKS, AKS, GKE ou clusters on-prem com Helm ou ArgoCD são possíveis. Me diga seu objetivo e confirmarei o escopo.
E se eu já tiver um pipeline?
Posso revisar e melhorar seu workflow existente: acelerá-lo com cache, substituir segredos armazenados por OIDC e adicionar varreduras.
