Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Hacker ético certificado e desenvolvedor de software
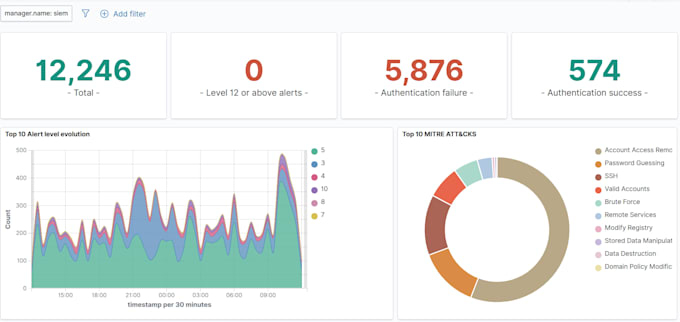
Quer construir um SOC confiável e econômico usando tecnologias de código aberto? Posso projetar, implementar, configurar e integrar um ambiente completo de monitoramento de segurança adaptado à sua infraestrutura.
Serviços incluem:
Trabalho com soluções de código aberto como Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban e Grafana.
Se você precisa de um SIEM básico ou de um SOC de código aberto completo, fornecerei uma solução bem configurada e documentada de acordo com suas necessidades.
Por favor, entre em contato comigo antes de fazer seu pedido para discutir sua infraestrutura, requisitos e escopo.
Dispositivo:
Desktop
•
Notebook
•
Servidor
Sistema operacional:
Windows
•
Linux
•
Unix
•
iOS
•
Ubuntu
Tradução automática
O que você precisa de mim para iniciar o projeto?
Preciso de informações básicas sobre sua infraestrutura, servidores, rede, aplicações, fontes de logs e seus requisitos de segurança. Pode ser necessário acesso remoto para implementação.
Quais ferramentas de segurança de código aberto você usa?
Posso trabalhar com Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban, Grafana e outras soluções de código aberto adequadas.
Você consegue montar um ambiente completo de SOC?
Sim. Posso integrar SIEM, SOAR, IDS/IPS, WAF, Threat Intelligence, dashboards, alertas e resposta automatizada de acordo com suas necessidades.
Você consegue integrar minhas ferramentas de segurança existentes?
Sim. Posso integrar firewalls, servidores, aplicações, dispositivos de rede e outras soluções de segurança que sejam suportadas.
Você fornecerá documentação?
Sim. Posso fornecer documentação básica de implementação, detalhes de configuração e orientações operacionais.
Você oferece suporte após a implementação?
Sim. Suporte pós-implementação pode ser fornecido dependendo do pacote escolhido e do escopo do projeto.
Você consegue configurar alertas de segurança automatizados?
Sim. Posso configurar notificações por email, regras de detecção, ações de resposta automatizadas e outros mecanismos de alerta.
Devo entrar em contato com você antes de fazer um pedido?
Sim. Por favor, entre em contato comigo primeiro para que eu possa revisar sua infraestrutura, requisitos e escopo e recomendar a solução mais adequada.