Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevSecOps: implanto e seguro apps para produção
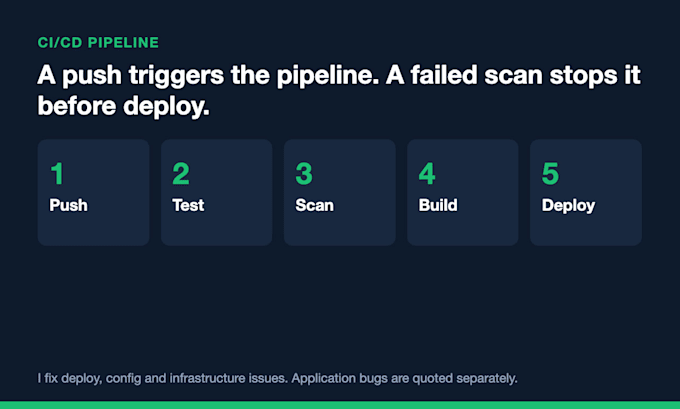
Empurrar código manualmente ou fazer deploy pelo seu laptop? Eu crio um pipeline no GitHub Actions que testa, constrói e faz o deploy do seu app a cada merge, e bloqueia o merge se encontrar uma secret vazada ou uma dependência vulnerável grave.
O que eu configuro: build e teste a cada pull request, build de imagem Docker, deploy para seu servidor ou AWS, uma etapa de rollback, e secrets guardados no armazenamento criptografado do GitHub ao invés do código. Para AWS, uso OIDC, então nenhuma chave de longa duração fica no seu repositório.
A porta de segurança roda scans de secrets, dependências e containers em cada pull request. Você vê o resultado na própria pull request, em linguagem simples.
Trabalho recente: para um instituto de coaching JEE em Bengaluru, criei esse pipeline com uma porta de segurança em cada pull request e uma auditoria semanal na AWS.
Eu resolvo problemas de deploy, configuração e infraestrutura. Bugs na aplicação são cotados separadamente. Não trabalho com Kubernetes.
Me envie uma mensagem primeiro com o link do seu repositório e onde você faz o deploy.
Ferramentas:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Linguagem de programação:
Bash
•
Python
Especialidade:
Instalação
•
Desenvolvimento
•
Configuração
Tradução automática
O que eu preciso te dar?
Acesso ao repositório, detalhes do servidor ou conta na nuvem (ou um convite para mim), e como você faz o deploy hoje. Eu uso acesso convidado e nunca peço senhas no chat.
Quais plataformas você cobre?
GitHub Actions para repositórios no GitHub. Faço deploy na AWS, DigitalOcean e servidores VPS comuns. Também conheço Jenkins. Para GitLab, me envie uma mensagem primeiro.
E se meu app não tiver testes?
Eu conecto qualquer teste que você tenha, além de uma verificação de build. Escrever novos testes é cotado separadamente.
Você trabalha com Kubernetes?
Não. Para a maioria dos apps pequenos, um único servidor ou um serviço gerenciado de containers como AWS ECS Fargate é mais simples e barato.
Quem é o dono do pipeline e das contas depois?
Você é. Tudo fica no seu repositório e nas suas contas, e eu deixo uma nota rápida de como funciona e como alterar.