Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro DevSecOps: implanto e seguro apps para produção
Construí seu app com ferramentas de IA ou um contratado, e não tem certeza se é seguro lançar? Eu faço a auditoria e te envio um relatório que você pode ler sem precisar de conhecimento em segurança.
O que eu verifico: segredos no código e no histórico do git, pacotes desatualizados ou arriscados, configurações de container e servidor, fluxos de login e redefinição de senha, verificação de pagamento, endpoints abertos, HTTPS e cabeçalhos de segurança. Uso scanners e verifico as partes importantes manualmente.
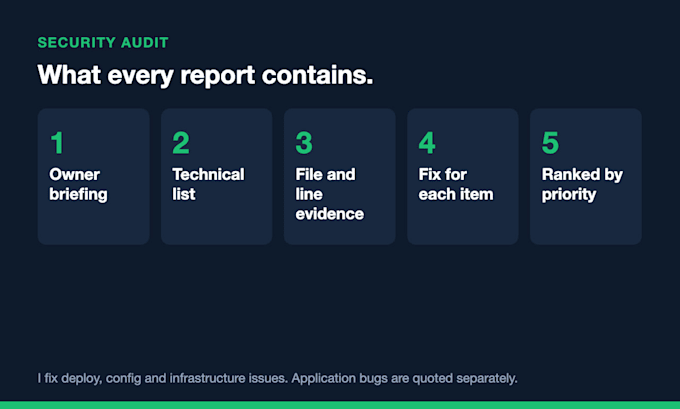
O que você recebe: um briefing curto para o proprietário (as três coisas que importam, por quê, como podem ser consertadas rapidamente) e uma lista técnica para seu desenvolvedor, com evidências de arquivo e linha e uma solução para cada item. Os problemas são classificados por prioridade.
Trabalho recente: para um instituto de coaching em Bengaluru, auditei quatro bases de código, cerca de 42.000 linhas, e encontrei 17 problemas, 6 deles críticos, incluindo uma redefinição de senha não autenticada e pagamentos não verificados.
Eu relato os problemas e como resolvê-los. Não invado sistemas ao vivo, e só testo o que você possui e aprova. As soluções são orçadas separadamente.
Me envie uma mensagem primeiro com o link do seu repositório e a stack.

Ferramentas:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Linguagem de programação:
JAVA
•
JavaScript
•
Python
Especialidade:
Instalação
•
Depuração
•
Configuração
Tradução automática
O que você precisa de mim?
Acesso de leitura ao repositório. Para um teste em site ao vivo, também preciso da sua aprovação por escrito e do URL. Uso acesso convidado e nunca peço senhas no chat.
Você corrige os problemas que encontra?
O relatório te diz exatamente como consertar cada item. O conserto é orçado separadamente. Eu conserto problemas de deploy, configuração e infraestrutura; bugs na aplicação são orçados separadamente.
Você vai testar meu site ao vivo?
Somente com seu consentimento por escrito. Sem isso, reviso o código e a configuração apenas. Nunca testo sistemas que você não possui.
Isso é um teste de penetração?
Não. É uma auditoria de código e configuração com verificações de scanner e revisão manual. Não é um teste de penetração certificado.
Quem vê o relatório e meu código?
Somente você. Não compartilho seu código ou descobertas com ninguém, e apago minha cópia local do seu código após a entrega.