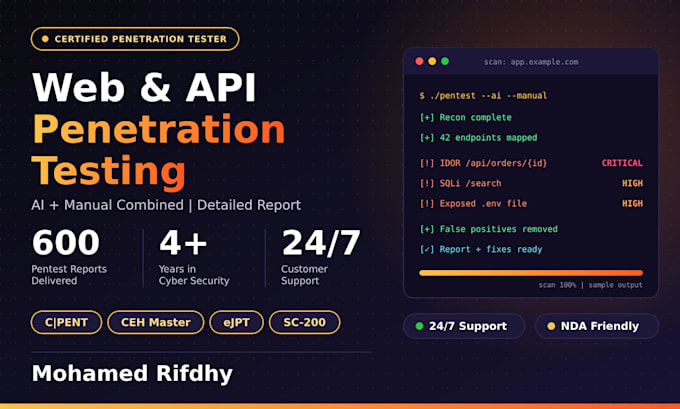
Sou Mohamed Rifdhy, um tester de penetração com mais de 4 anos de experiência em cibersegurança. No meu dia a dia, eu me defendo contra ataques cibernéticos do mundo real, o que me dá um entendimento sólido de como os attackers operam e de como comunicar os achados de segurança aos desenvolvedores de forma eficaz.
Certificações
C|PENT: Certified Penetration Testing Professional
CEH Master: Certified Ethical Hacker (Master)
eJPT: eLearnSecurity Junior Penetration Tester
Microsoft SC-200: Security Operations Analyst
O que eu testo
Aplicações web, incluindo WordPress e sites de e-commerce
APIs REST e GraphQL, com autenticação adequada
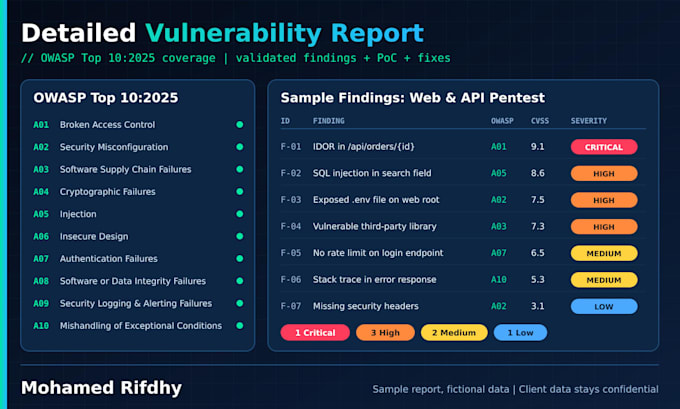
OWASP Top 10: injection, XSS, controle de acesso inadequado, CSRF, IDOR, SSRF e mais
Autenticação, manejo de sessões e fluxos de redefinição de senha
Autorização e limites de funções/permissões
Falhas de lógica de negócio
Configurações de segurança inadequadas, serviços expostos e componentes desatualizados
Autorização apenas para testes autorizados. Eu testo apenas sistemas que você possui ou para os quais você tem permissão de teste. Combinamos o escopo, a janela de teste e as regras de engagement antes de começar. Tudo permanece confidencial, e fico feliz em assinar um NDA.