Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor ISO, QMS, ISMS e Conformidade
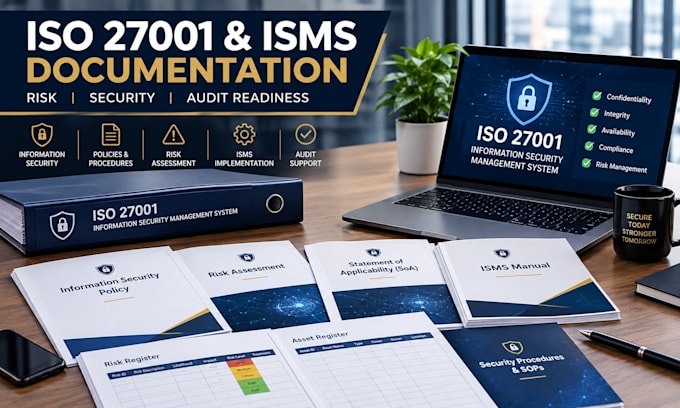
Precisa de documentação profissional de ISO 27001, desenvolvimento de ISMS ou preparação para auditoria?
Eu ofereço consultoria personalizada de ISO 27001 e documentação do Sistema de Gestão de Segurança da Informação (ISMS) baseada na sua organização, processos, escopo e requisitos de segurança.
Meus serviços incluem:
Eu não forneço modelos genéricos de copiar e colar. A documentação é estruturada com base nas atividades da sua empresa, ativos de informação, riscos e requisitos aplicáveis.
Se você estiver construindo um ISMS do zero, melhorando um sistema existente ou se preparando para uma auditoria ISO 27001, posso fornecer documentação profissional e orientações práticas.
Me envie uma mensagem antes de fazer o pedido com o tipo da sua organização, escopo e documentação atual para que eu possa recomendar o pacote adequado.
Tradução automática
1. Você fornece documentação do ISO 27001 ISMS?
Sim. Eu forneço documentação estruturada do ISMS incluindo políticas, procedimentos, SOPs, documentação de risco e registros de suporte.
2. Você pode construir um ISMS do zero?
Sim. Posso ajudar a desenvolver a estrutura da documentação e fornecer orientações práticas de implementação e preparação para auditoria, com base na sua organização e escopo.
3. Você fornece avaliação de risco ISO 27001?
Sim. Avaliação de risco e documentação relacionada estão disponíveis dependendo do pacote escolhido.
4. Você pode preparar um Statement of Applicability?
Sim. Posso fornecer suporte ao Statement of Applicability como parte do pacote aplicável ou como serviço adicional.
5. Você pode revisar meu ISMS existente?
Sim. Posso revisar sua documentação atual, identificar possíveis gaps e recomendar melhorias.
6. Você pode ajudar com uma auditoria interna ISO 27001?
Sim. Ofereço suporte à auditoria interna e preparação para auditoria. Auditorias de certificação formal são realizadas pelo órgão de certificação competente.
7. A documentação será personalizada?
Sim. Desenvolvo a documentação com base na sua organização, atividades, escopo e requisitos de segurança da informação, ao invés de fornecer modelos genéricos.
8. Você garante a certificação ISO 27001?
Não. As decisões de certificação são tomadas pelo órgão de certificação independente competente. Eu forneço documentação profissional, consultoria e suporte à preparação para auditoria.