Ver categorias
Português
$
USD
Conecte-se à sua IA
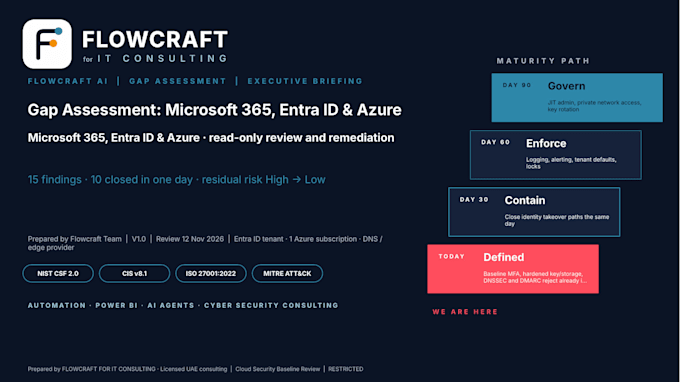
Segurança do Microsoft 365 e Azure, Sentinel e automação
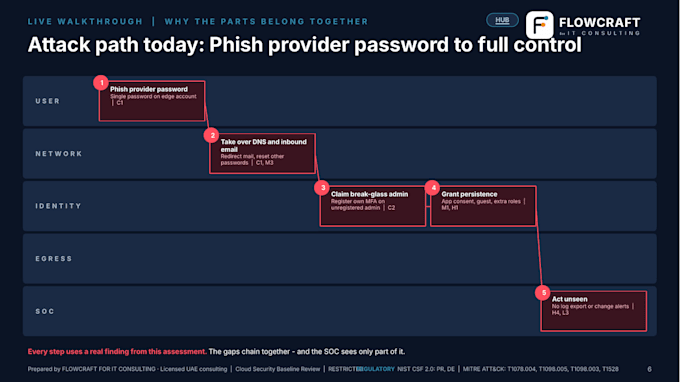
Faça o Microsoft Sentinel trabalhar para você, não apenas ingerir logs.
O que você recebe: um relatório de configuração e um workbook de caso de uso de detecção ATT&CK (fontes de logs, fase Kill Chain, status de cobertura). Adicionais avançados incluem Sentinel KQL por caso de uso e documentação HLD/LLD.
Acesso vem do seu próprio admin, com duração limitada, com alterações apenas após você aprovar o plano. Seus dados permanecem no seu tenant.
Consultoria de TI licenciada nos EUA, atendendo clientes ao redor do mundo.
Não incluído: monitoramento 24x7 ou SOC gerenciado. Por favor, me envie uma mensagem com suas fontes de dados primeiro.


Provedor de nuvem:
microsoft azure
Especialidade:
Instalação
•
Configuração
Recurso de computação em nuvem:
Grupos de Segurança
Tradução automática
Eu preciso de uma licença Sentinel?
Sentinel é cobrado pelo Azure na ingestão. Revisto suas fontes de dados primeiro e recomendo um plano de tabela e retenção que mantenha os custos sob controle.
Você fornece monitoramento 24x7?
Não. Eu crio e ajusto as detecções e playbooks; sua equipe ou provedor de SOC monitora e responde.