Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Testador de Penetração de Aplicações Web e Especialista em Cybersegurança
Proteja sua aplicação web com testes de segurança profissionais
Você está preocupado com vulnerabilidades de segurança em seu site ou aplicativo web?
Eu ofereço serviços autorizados de Web Application Penetration Testing e Vulnerability Assessment para ajudar a identificar possíveis riscos de segurança.
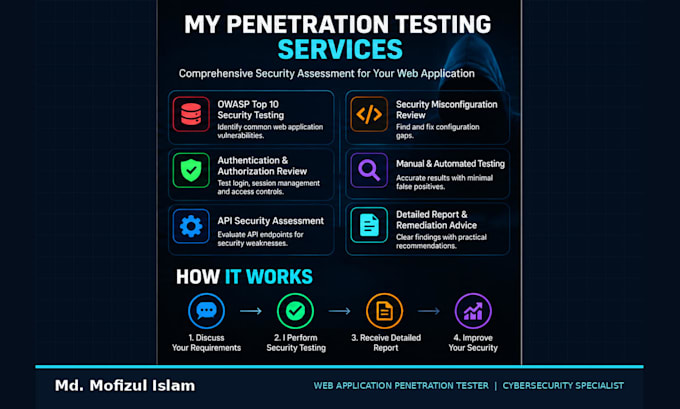
Meus serviços incluem:
O que você receberá:
Todos os testes exigem autorização por escrito e escopo acordado. Não inclui testes destrutivos ou acesso não autorizado.
Por favor, entre em contato comigo antes de fazer o pedido para discutirmos o escopo do seu projeto e os requisitos.


Tradução automática
O que é Teste de Penetração de Aplicações Web?
Web Application Penetration Testing é uma avaliação de segurança que identifica vulnerabilidades potenciais em sites e aplicações web. Avalio fraquezas de segurança com base nas diretrizes OWASP e forneço recomendações acionáveis para melhorar a segurança da aplicação.
Que tipos de vulnerabilidades você testa?
Avalio riscos comuns de segurança de aplicações web, incluindo SQL Injection, Cross-Site Scripting (XSS), Broken Access Control, fraquezas de autenticação, más configurações de segurança e outras vulnerabilidades cobertas pelo OWASP Top 10.
Você realiza testes de penetração manuais ou automatizados?
Uso uma combinação de testes manuais de segurança e varredura automatizada de vulnerabilidades quando apropriado. A verificação manual ajuda a reduzir falsos positivos e oferece uma compreensão mais precisa dos riscos de segurança.
Receberei um relatório detalhado de penetração?
Sim! Você receberá um relatório profissional de avaliação de segurança contendo vulnerabilidades identificadas, classificações de severidade, explicações técnicas, evidências de apoio quando apropriado e passos de remediação recomendados.
Você pode testar sites criados com WordPress, PHP, Laravel ou outras tecnologias?
Sim, posso avaliar aplicações web construídas com diferentes tecnologias, incluindo WordPress, PHP, Laravel e aplicações baseadas em JavaScript, dependendo do escopo acordado do projeto.
Você fornece testes de segurança OWASP Top 10?
Sim! Minha avaliação de segurança segue as metodologias de teste relevantes do OWASP para identificar vulnerabilidades comuns de aplicações web e ajudar a melhorar a postura de segurança do seu site.
O penetração pode afetar o desempenho do meu site?
Prioridade para testes de segurança controlados e não destrutivos, para minimizar riscos operacionais. No entanto, os testes podem apresentar algum risco, por isso discuto o escopo, o ambiente e as restrições de teste antes de começar.
Você precisa de acesso ao painel de administração do meu site?
Nem sempre. Posso realizar uma avaliação externa de segurança sem credenciais de login. No entanto, testes autenticados podem exigir contas de teste temporárias para avaliar controles de acesso e funcionalidades protegidas da aplicação.
Você pode garantir que meu site será 100% seguro?
Nenhuma avaliação de segurança pode garantir proteção completa contra todas as vulnerabilidades possíveis. Meu objetivo é identificar fraquezas de segurança dentro do escopo acordado e fornecer recomendações práticas para reduzir riscos.
Por que devo entrar em contato com você antes de fazer um pedido?
Cada site tem características, tecnologias e requisitos de segurança diferentes. Contatar-me primeiro nos permite discutir o escopo do projeto, autorização de teste, cronograma e entregáveis para eu indicar o pacote mais adequado.