Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor de cibersegurança: VAPT, testes de segurança e auditorias
Monitoramento SOC, Análise de Incidentes e Suporte EDR
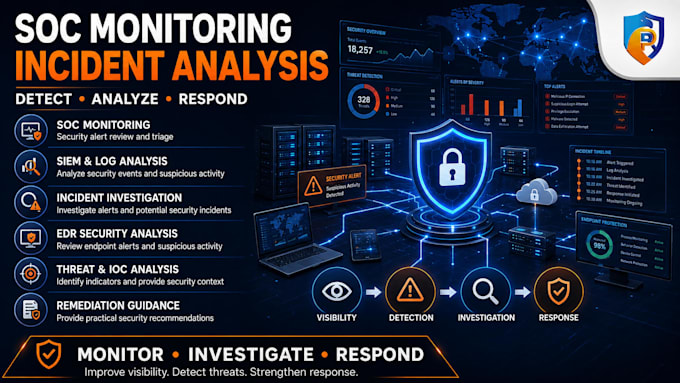
Fortaleça suas operações de segurança com monitoramento profissional de SOC, análise de alertas de segurança, investigação de incidentes, revisão de SIEM e suporte EDR.
Nossos serviços incluem:
Revisão e triagem de alertas de segurança
Análise de SIEM e logs
Identificação de alertas de alto risco
Investigação e análise de incidentes
Revisão de alertas e endpoints do EDR
Identificação de ameaças e IOC
Análise de falsos positivos
Suporte na detecção de ameaças
Orientação inicial para resposta a incidentes
Recomendações de remediação
Achados de segurança e relatórios
Ajudamos empresas a melhorar a visibilidade de segurança, identificar atividades suspeitas, investigar eventos de segurança e fortalecer suas capacidades de detecção e resposta.
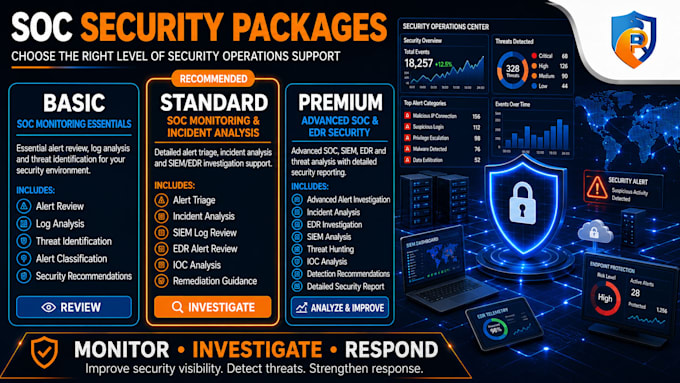
Básico: Revisão essencial de alertas e segurança.
Padronizado: Monitoramento detalhado de SOC e análise de incidentes.
Premium: Monitoramento avançado de SOC, SIEM, EDR e análise de ameaças com relatórios detalhados.
Por favor, entre em contato conosco antes de fazer seu pedido com sua plataforma de segurança, ambiente e requisitos, para que possamos confirmar o escopo adequado.

Dispositivo:
Desktop
•
Notebook
•
Servidor
•
Celular
•
Tablet
Sistema operacional:
Windows
•
Linux
•
Unix
•
iOS
•
Android
Tradução automática
Quais plataformas de SOC e segurança você suporta?
A gente suporta plataformas comuns de SIEM, EDR, XDR e monitoramento de segurança. Antes de fazer o pedido, compartilhe o nome da sua plataforma e o ambiente pra que a gente possa confirmar se é compatível.
Você oferece monitoramento de alertas SOC?
Sim. Podemos revisar, triagem, classificar e analisar alertas de segurança. Monitoramento contínuo ou 24/7 pode ser organizado separadamente, de acordo com seu ambiente e necessidades.
Você consegue analisar logs de SIEM?
Sim. Podemos revisar logs relevantes de SIEM e de segurança para identificar atividades suspeitas, eventos de alto risco, anomalias e possíveis problemas de segurança.
Você oferece suporte a EDR?
Sim. Podemos revisar alertas de EDR, investigar atividades em endpoints, analisar eventos suspeitos, identificar indicadores e fornecer passos de remediação recomendados.
Você consegue investigar incidentes de segurança?
Sim. Podemos investigar alertas e incidentes de segurança, analisar as evidências disponíveis, identificar indicadores potenciais e fornecer conclusões e próximos passos recomendados.
Você consegue analisar alertas de falso positivo?
Sim. Podemos revisar alertas suspeitos ou repetidos, avaliar seu contexto, distinguir possíveis falsos positivos e fornecer recomendações para melhorar a qualidade dos alertas.
Vou receber um relatório de segurança?
Sim. Dependendo do pacote escolhido, você pode receber conclusões, observações relevantes, contexto de risco e recomendações práticas de remediação.