Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Consultor de Cibersegurança e Automação de IA, 30 Anos em Arquitetura de Redes
Quem eu Sou
Mais de 30 anos em arquitetura de telecomunicações e segurança de rede, agora ajudando fabricantes de software e hardware a cumprir as obrigações de relato de vulnerabilidades e incidentes do artigo 14 do EU Cyber Resilience Act (CRA).
O que Este serviço inclui
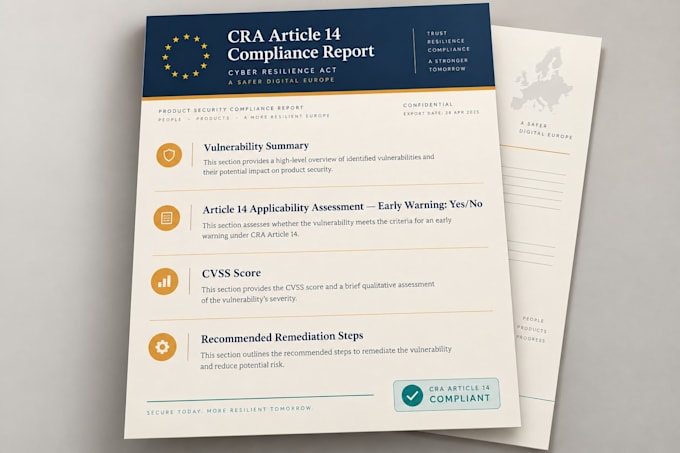
Eu reviso os dados do seu relatório de vulnerabilidade ou incidente de segurança em relação aos requisitos do CRA artigo 14 e aos indicadores relevantes de severidade/exploração, incluindo CVSS, EUVD e CISA KEV, quando aplicável. Depois, identifico se obrigações de aviso prévio ou relato de incidente podem ser acionadas e preparo uma documentação clara para sua revisão e envio.
Este serviço pode incluir:
Avaliação de risco de vulnerabilidade/incidente
Revisão de aplicabilidade do CRA artigo 14
Orientações para relato e rascunho de documentação
Recomendações de remediação
O que Preciso de Você
Envie seu relatório de vulnerabilidade, log de segurança, detalhes do incidente ou exportação SBOM. Não são necessárias credenciais ou acesso à infraestrutura ao vivo.
Vamos Começar
Escolha um pacote e envie seus dados através do formulário de requisitos. Eu avaliarei e entregarei o relatório acordado dentro do prazo estipulado.