Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Auditorias de IA em aplicativos e edição de vídeos curtos
Lançar um SaaS construído com IA (Cursor, Claude Code, Lovable, Bolt, Replit)? Antes que os usuários, dados e pagamentos passem por ele, obtenha uma análise independente de leitura apenas, dos riscos que podem passar despercebidos quando você entrega rápido.
COMO FUNCIONA
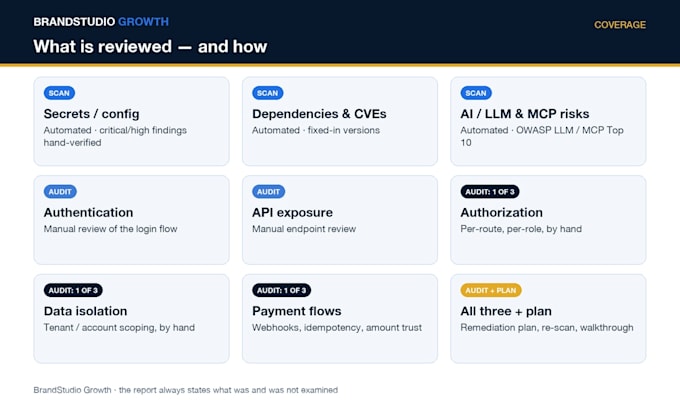
Eu faço uma varredura de uma cópia de leitura apenas do seu código, e depois verifico manualmente cada achado crítico e de alta prioridade que a varredura gera: uma lista priorizada, não ruído de scanner.
PACOTES
Básico: varredura automatizada de segredos e configurações, dependências e vulnerabilidades conhecidas, riscos de IA/LLM, configuração de infraestrutura. Sem revisão manual de autenticação, API ou lógica de negócios.
Standard: adiciona revisão manual de autenticação e exposição de API, além de UMA das áreas de autorização, lógica de pagamento ou isolamento de dados.
Premium: todas as três áreas, um plano de remediação ordenado por explorabilidade e esforço, uma re-varredura após suas correções, uma apresentação de 30 minutos.
PRIVACIDADE
A análise é feita localmente; seu código nunca é enviado para terceiros. Modo offline sob solicitação. Cópias excluídas em até 30 dias.
NÃO INCLUÍDO
Não é um teste de penetração, sem testes de ataque ao vivo, não é uma certificação, sem garantia de que todos os problemas sejam encontrados.
Varredura automatizada com revisão humana de cada achado reportado.
Aplicação de teste:
Aplicação Web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Celular Android
Tradução automática
Isso é um teste de penetração?
Não. É uma revisão de apenas leitura do seu código fonte e configuração. Nada é atacado, explorado ou executado contra seus sistemas ao vivo.
O que preciso fornecer?
Uma cópia de apenas leitura do repositório (zip ou convite de repositório de leitura), sua stack, e confirmação de que você é o proprietário do código ou tem autorização para que ele seja revisado.
Você vai testar meu app ao vivo ou as jornadas dos usuários?
Não. Testes de jornadas ao vivo não estão incluídos em nenhum pacote, a menos que seja acordado por escrito separadamente.
Qual pacote devo escolher?
Básico para uma varredura automatizada com achados críticos/altos verificados manualmente. Padrão se os usuários fizerem login e chamarem sua API. Premium se você tiver funções/equipes, pagamentos e dados de múltiplos clientes.
Você corrige os problemas?
Não — você recebe locais e orientações de remediação (Padrão/Premium). Você decide o que consertar. O Premium inclui uma re-varredura após seus ajustes.
O que acontece com meu código?
Analisado localmente, nunca enviado para um serviço de terceiros, compartilhado com ninguém e deletado dentro de 30 dias após a entrega (mais cedo, mediante solicitação).
Você pode garantir que meu app é seguro?
Ninguém realmente pode garantir isso. Ferramentas automatizadas geram falsos positivos e falsos negativos; o relatório indica quais áreas foram examinadas e quais não foram.
Meu produto usa MCP / agentes IA — isso está coberto?
Regras de IA/LLM rodam em todos os pacotes; uma revisão de segurança dedicada ao MCP/ferramenta está incluída no Padrão e Premium quando seu produto utiliza MCP.
O Básico inclui revisão manual de segurança?
Somente verificação dos achados críticos/altos da varredura automatizada. Revisão manual de autenticação, exposição de API, autorização, pagamentos ou isolamento de dados está no Padrão (autenticação, API + uma área) e no Premium (todas).