Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Engenheiro de Segurança
Você está procurando por detecção de ameaças de nível empresarial sem taxas altas de licença de software?
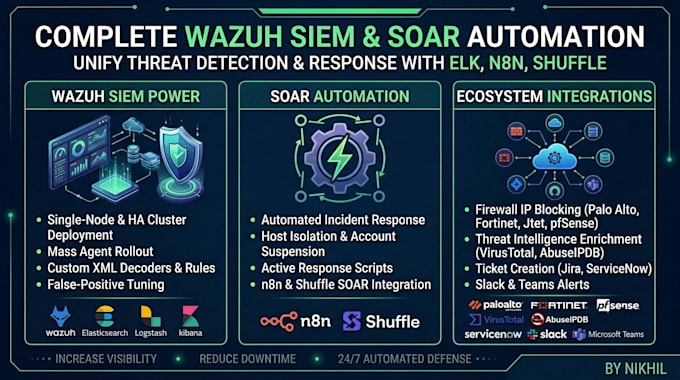
Eu entrego soluções completas de Wazuh SIEM e automação SOAR personalizadas para suas necessidades de segurança.
Por que escolher meu serviço?
Ajudo organizações a construir gerenciamento de logs escalável, detectar ameaças em tempo real e automatizar fluxos de trabalho de resposta a incidentes. Desde a implantação inicial até integrações complexas de n8n e Shuffle SOAR, garanto que seu ambiente esteja totalmente otimizado e pronto para auditoria.
Serviços principais oferecidos:
Melhore sua postura de segurança com soluções de SIEM open-source personalizadas. Envie uma mensagem hoje para discutir sua configuração de infraestrutura!
Tipo de software:
Outros
Tradução automática
Que infraestrutura ou acesso preciso fornecer antes de começar?
Você precisará fornecer acesso root/admin a uma instância de nuvem limpa ou servidor (recomendado Ubuntu/RHEL) e chaves de API ou credenciais de acesso para qualquer plataforma de terceiros que deseja integrar (como firewalls, n8n, Slack ou Jira).
Por que devo escolher Wazuh ao invés de soluções de SIEM empresariais pagas?
Wazuh é uma plataforma poderosa, open-source de SIEM/XDR que oferece monitoramento de logs de nível empresarial, detecção de intrusões e resposta ativa sem custos caros de licença por agente ou ingestão de dados.
Você consegue integrar Wazuh com meus firewalls e plataformas de nuvem existentes?
Sim. Posso configurar ingestão de syslog para firewalls como pfSense, Fortinet e Palo Alto, além de integrar logs de infraestrutura de nuvem da AWS, Azure ou GCP diretamente no seu dashboard Wazuh.
Como a automação SOAR com n8n/Shuffle beneficia minhas operações de segurança?
SOAR transforma alertas estáticos em ações de segurança automatizadas. Em vez de revisar manualmente cada log, o SOAR pode bloquear IPs maliciosos automaticamente, enriquecer alertas com inteligência de ameaças (VirusTotal) e encaminhar tickets para Jira ou Slack instantaneamente.
O que é Gerenciamento do Ciclo de Vida do Índice (ILM) e por que está incluso no pacote Standard?
ILM automatiza a retenção de armazenamento de logs e arquivamento de snapshots. Evita que o espaço do disco do seu servidor encha enquanto mantém desempenho rápido de consultas e garante o cumprimento das políticas de retenção.
Você oferece criação de regras personalizadas para aplicativos não padrão ou proprietários?
Sim. Nos pacotes Standard e Premium, escrevo decodificadores XML sob medida e regras de correlação para aplicações legadas ou personalizadas, totalmente mapeadas ao framework MITRE ATT&CK.
Você ajuda a ajustar falsos positivos para que minha equipe não seja sobrecarregada por alertas?
Com certeza. Configuro regras de silêncio personalizadas, ajustes de limiar e sobreposições localizadas para eliminar alertas barulhentos, assim você só recebe notificações sobre ameaças reais de segurança.
Você oferece monitoramento contínuo 24/7 do SOC após a implantação?
Não, esse serviço cobre engenharia, configuração de arquitetura e automação. Após a configuração, sua equipe interna pode gerenciar os alertas operacionais diretamente.
