Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
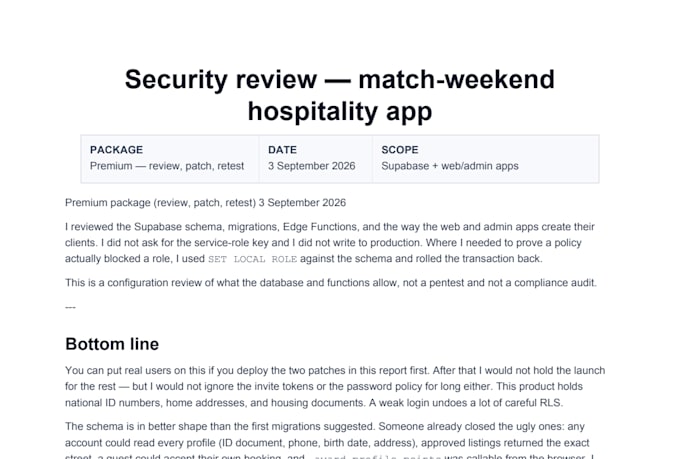
Seu app criado com IA funciona. Mas será que é realmente seguro para lançar?
Esta é uma revisão técnica de segurança, não um teste de penetração ou auditoria de conformidade. Verifico o que sua configuração do Supabase realmente permite, não o que sua ferramenta de IA afirma estar configurado.
Preciso apenas de acesso de leitura, um convite de colaborador ou seus esquemas/migrations. Nunca peço sua chave de service-role, e quaisquer verificações ao vivo são seguras para rollback.
Sou especialista em auditar apps construídos com Lovable, Bolt, Replit, Cursor e Base44 no Supabase/PostgreSQL, focando em Row Level Security (RLS), autenticação, autorização e exposição de dados.
O que verifico: políticas de RLS, acesso a tabelas, acesso anônimo, autenticação e papéis, funções SECURITY DEFINER, chaves/credenciais expostas, políticas de armazenamento, Edge Functions, isolamento de dados.
Você receberá um relatório priorizado Crítico / Alto / Médio / Recomendação explicando o que está errado, por que importa e como corrigir. Sem jargões, sem dump genérico.
Quer que eu corrija também? Escolha Premium e eu implementarei e farei reteste nas correções críticas.
Não sabe qual pacote escolher? Me envie sua stack primeiro.
Technology Product Engineering Leader
Idiomas
Tradução automática
Tradução automática
Você pode auditar uma aplicação construída com Lovable ou Bolt?
Sim — essa é minha especialidade, especialmente quando é no Supabase.
Você verifica o RLS do Supabase?
Sim, RLS é o núcleo da auditoria — políticas, acesso às tabelas, papéis e se os usuários podem acessar os dados de outros usuários.
Você só roda um scanner de segurança automatizado?
Não. Ferramentas automatizadas podem perder problemas específicos de autorização na aplicação ou gerar falsos positivos. Eu reviso manualmente a configuração e verifico o comportamento real quando necessário.
Você precisa da minha chave de service-role ou acesso completo de admin?
Não. Um convite de leitura para seu projeto no Supabase, ou apenas seus esquemas e arquivos de migration, basta para os pacotes Básico e Padrão. Premium (onde eu implemento correções) precisa de acesso de escrita apenas a uma cópia de staging ou branch — nunca direto na produção.
E se você não encontrar problemas de segurança?
Isso é um bom resultado — você ainda receberá um relatório documentando o que foi revisado e confirmando o status de segurança.
Você consegue corrigir os problemas que encontrar?
Sim, no Premium — eu implemento e faço reteste nas correções críticas/de alta prioridade.
Isso é um teste de penetração?
Não. Esta é uma auditoria técnica de segurança e configuração de aplicação, não um pentest formal, certificação ou auditoria de conformidade.
Qual acesso você precisa?
Depende do escopo — confirmarei exatamente o que é necessário após revisar seu projeto.