Ver categorias
Português
$
USD
Conecte-se à sua IA
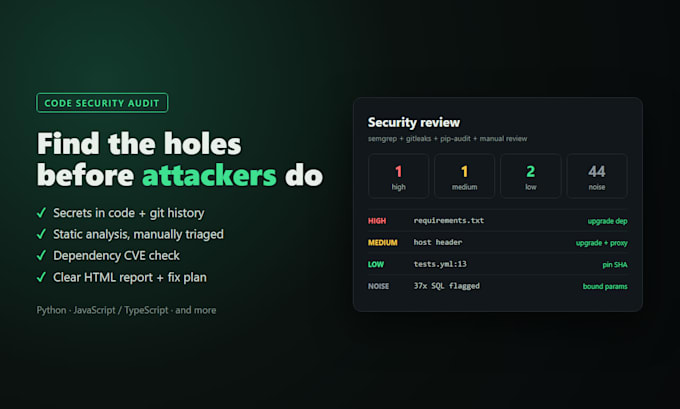
A maioria das equipes não tem uma pessoa de segurança, mas o código deles ainda é atacado como se tivesse. Eu faço uma revisão real de segurança do seu repositório: segredos no código E no histórico do git, análise estática com triagem manual (sem dump de scanner - cada achado é verificado no SEU código), checagem de CVE de dependências e um relatório claro para seus desenvolvedores agirem.
O que você recebe:
- Relatório HTML autossuficiente com classificações de severidade e análise de alcance
- Plano de correção priorizado com passos concretos de remediação
- Nota de cobertura mostrando exatamente o que foi checado e o que não foi
- Premium: pull requests de correção focadas, um tema por vez, com testes
Linguagens: Python, JavaScript/TypeScript e a maioria das outras por meio de regras de scanner.
Esta é uma revisão de segurança no nível do código, não um teste de intrusão de infraestrutura ativa. Um relatório de exemplo de uma auditoria publicada de um projeto de código aberto está disponível mediante solicitação.
Tecnologia de desenvolvimento:
Python
Tradução automática
Você encontrará todas as vulnerabilidades?
Nenhum auditor honesto pode prometer isso. Você recebe uma nota de cobertura dizendo exatamente o que foi checado e o que foi pulado, para não haver lacunas silentes.
Você precisa de acesso de produção ou do servidor?
Não. Um convite para o repositório ou um arquivo zip já basta. A revisão é feita no código-fonte, sem tocar seus sistemas ao vivo.
Meu código fonte é mantido confidencial?
Sim. A auditoria rola localmente na minha máquina e seu código não é carregado em serviços de terceiros. Fico à vontade para assinar um NDA, e eu elimino a cópia após a entrega.
Você também consegue corrigir os problemas que encontrar?
Sim, essa é a package Premium: pull requests de correção focadas, um tema por vez, com testes. Você revisa e faz o merge - nada é mesclado sem a sua aprovação.
