Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Auditoria de Build e Fortalecimento de App Electron enviada
Dois problemas aparecem na maioria dos apps Electron, e nenhum fica claro no seu repositório.
1. Os fusíveis de segurança do Electron ficam nos padrões, então o app aceita argumentos de inicialização que passam um runtime Node.js para qualquer coisa que possa iniciá-lo.
2. Valores de build vão junto no pacote: mapas de fonte, bundles de dev, credenciais que ninguém pretendia publicar.
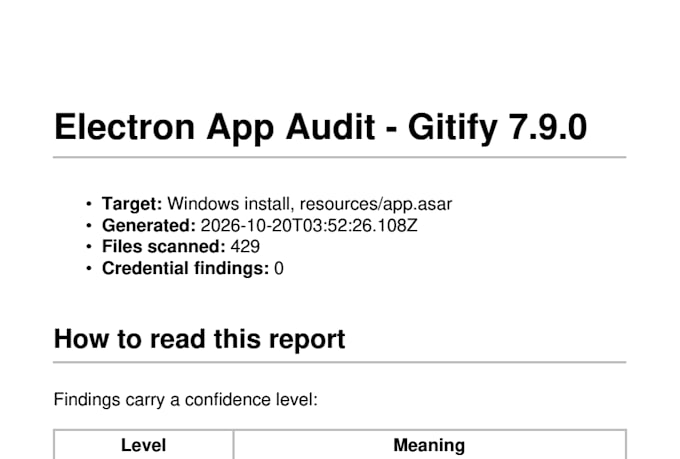
Ah, eu auditio o artefato que seus clientes descargam, não o seu repositório. Nada é executado.
Você recebe:
- Relatório de fuse: quais switches de endurecimento estão desativados e o que cada um permite
- Higiene de build: mapas de fonte, bundles de dev, canal de atualização automática
- Varredura de credenciais: chaves de API, segredos OAuth, tokens, arquivos .env embutidos
- Inventário de endpoints e analytics
- Cobertura e limites: o que eu não verifiquei
Não é um scanner gratuito:
- Cada credencial recebe uma nota; placeholders e chaves de teste são descartados
- Segredos são mascarados - localização e formato, nunca uma chave utilizável
- “Nada encontrado” e “nada verificável” são resultados diferentes
Encontrei os fusíveis não configurados no Gitify (5.4k estrelas); o mantenedor creditou a análise na PR que adotou a correção.
Avaliação estática apenas. Nada é executado.
Me manda seu app e plataforma primeiro; eu vou dizer honestamente se vale a pena fazer.


Tecnologia de desenvolvimento:
JavaScript
Tradução automática
Você precisa do meu código fonte?
Não. O build enviado é o ponto. Uma revisão de código não mostra o que foi embutido no tempo de pacote.
Você sempre vai encontrar uma chave vazada?
Não. Muitos apps estão limpos em credenciais e ainda falham no endurecimento. Por isso a checagem de fuse e build é a entrega principal, não a varredura de credenciais.
Você roda o aplicativo?
Não. Apenas análise estática dos arquivos enviados. Nada é executado e nenhuma credencial é testada contra um serviço ao vivo.
Isso é um teste de penetração?
Não, e não compre se esperando um. Um teste de penetração ataca um sistema em funcionamento para provar o que é explorável. Isto é uma revisão estática do build: diz quais fuse switches estão desligados, o que isso permite e o que veio no pacote. Se precisa de exploração, você precisa encontrar outra pessoa.
E se você não encontrar nada?
Você ainda recebe o relatório, documentando o que foi checado e o que ficou fora do escopo. Um resultado limpo com método declarado é um bom resultado; um resultado limpo sem método é inútil.
Você consegue corrigir os problemas?
O pacote Premium inclui uma chamada de walkthrough com seu desenvolvedor. A implementação é um escopo separado e pode ser orçada após o relatório.
Meu build fica confidencial?
Sim. Posso assinar NDA. As findings nunca são publicadas sem permissão por escrito, e valores secretos são mascarados em todos os artefatos, incluindo o próprio relatório.