Ver categorias
Português
$
USD
Conecte-se à sua IA
Administrador Linux para servidores hackeados, OJS e Moodle
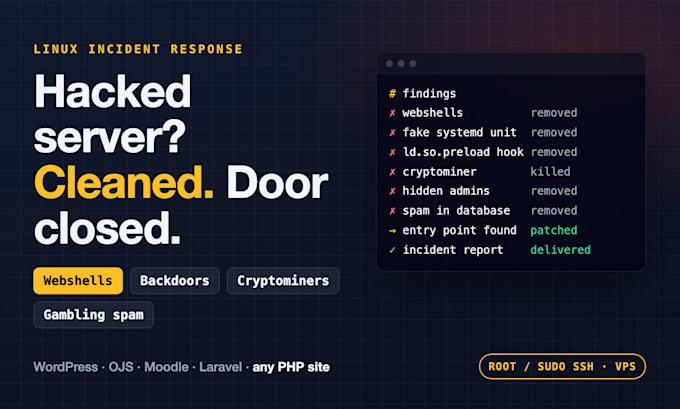
Servidor lento, envia spam, mostra links de jogos de azar ou marcado pelo Google? Limpar um único arquivo infectado não basta - os invasores deixam persistência, e o site pode ser reinfectado na próxima semana.
Eu faço resposta a incidentes do jeito que faço na minha própria frota:
- Encontrar webshells e backdoors em todos os sites, não apenas WordPress (OJS, Moodle, Laravel, PHP personalizado)
- Remover spam de jogos de azar/SEO injetado em arquivos E no banco de dados
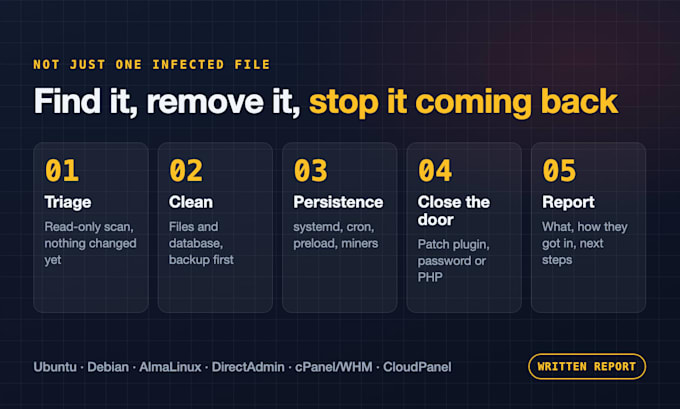
- Perseguir persistência de nível root: serviços falsos do systemd, cron malicioso, ld.so.preload, gsocket, cryptominers
- Remover contas de admin ocultas
- Encontrar e fechar o ponto de entrada (plugin desatualizado, senha fraca, PHP antigo - atualizado para um PHP 8.0 - 8.5 com patch)
Você recebe um relatório de incidente por escrito: o que foi encontrado, o que foi removido, como eles conseguiram entrar e o que mudar.
IMPORTANTE: é necessário acesso SSH root ou sudo (VPS, dedicado ou servidor na nuvem). Hospedagem compartilhada não é suportada.
Não tem certeza de quão ruim está? Comece com o triage básico - nenhuma alteração é feita no seu servidor.
Sistema operacional:
Linux
Tradução automática
Você trabalha em hospedagem compartilhada?
Não suportado. Persistência de nível root (systemd, cron, ld.so.preload) não pode ser verificada sem acesso root ou SSH com sudo.
Meu site ficará fora do ar?
A limpeza é feita ao vivo com backups realizados primeiro. Qualquer passo arriscado é discutido com você antes de eu fazer.
Você garante que não haverá reinfecção?
Removo o que encontro e fecho o ponto de entrada que encontro; Premium inclui 7 dias de monitoramento. Nenhum vendedor honesto pode garantir que o servidor nunca mais seja hackeado.
Você faz backup antes?
Sempre, e o local do backup é informado no relatório.