Ver categorias
Explorar
Fiverr Pro
Português
$
USD


Tradução automática
Seu app vibe coded está seguro para lançar? Eu faço auditoria de apps construídos com IA para identificar vulnerabilidades de segurança e consertá-las, assim você não fica sabendo de vazamentos por cliente.
Sou engenheiro de IA full-stack e CIO, especializado em construir e proteger apps de produção com Postgres, Next.js e Python, incluindo recursos de LLM e agentes. Analiso o código e testo a lógica, não apenas escaneio.
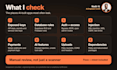
CHECAGENS DE SEGURANÇA
CONSTRUÍDO COM
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
VOCÊ RECEBE
Relatório com classificação de severidade, correções com reteste, resumo antes/depois e uma nova verificação em 7 dias. Ideal para checagens pré-lançamento, due diligence de investidores e MVPs de SaaS.
Nunca cole API keys no chat. Não é um teste de penetração ou certificação de conformidade.
Software Engineer with Web and AI Expertise
Idiomas
Tradução automática
Tradução automática
Isso é um teste de penetração?
Não. É uma revisão prática de código e configuração do que mais costuma dar errado em apps construídos com IA: chaves, autenticação, regras de acesso ao banco, tratamento de entradas e pagamentos. Não é um teste de penetração ou certificação de conformidade.
Você apenas relata, ou também conserta?
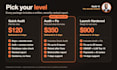
O Quick Audit fornece um relatório classificado e orientações. Audit + Fix e Launch Hardened incluem as correções mais um reteste. Você recebe um resumo antes/depois de cada mudança.
Como isso difere de rodar um scanner?
Scanners detectam padrões conhecidos. Eu leio o código e testo a lógica, que é onde apps construídos com IA geralmente falham: quem pode ler qual linha, o que um usuário desconectado pode chamar, em quem o webhook confia.
Você acessará meus dados de produção ou registros de clientes?
Não. Eu reviso código e configuração, e testo em staging ou uma cópia de teste. Nunca preciso de dados reais de clientes.
Você revisa recursos de IA como chatbots e agentes?
Sim. O pacote premium inclui injeção de prompt, chamadas inseguras de ferramentas e escopo de permissão, mapeados ao OWASP LLM Top 10. Está disponível como extra no pacote Standard.
Você precisa das minhas senhas ou chaves de API?
Não. Me adicione como colaborador ou compartilhe uma chave com escopo limitado e revogável por um canal seguro. Qualquer chave exposta deve ser rotacionada, e eu aviso quais são.
Você assina NDAs?
Sim. Fico feliz em assinar um antes de você compartilhar o repositório.


