Ver categorias
Explorar
Fiverr Pro
Português
$
USD
Testes de Penetração e Segurança Web
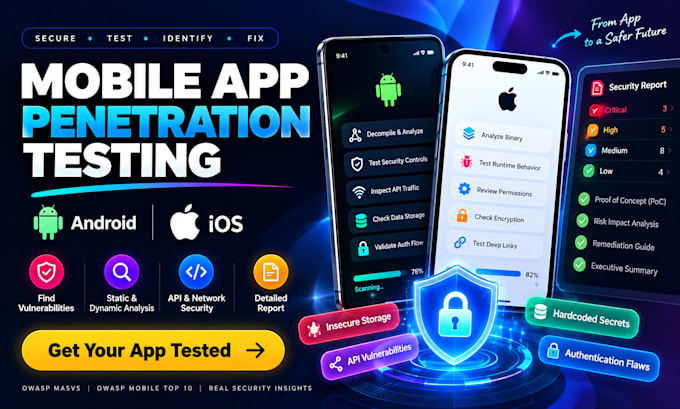
Seu aplicativo Android ou iOS está seguro antes do lançamento, de uma grande atualização ou submissão na loja?
Ofereço testes de penetração autorizados em aplicativos móveis e avaliação de segurança focados em vulnerabilidades reais, não apenas em resultados de scanners automatizados.
Dependendo do pacote, realizo análise estática e dinâmica de arquivos APK/IPA, testes de autenticação e autorização, verificações de armazenamento inseguro de dados, testes de segurança de API e rede, revisão de WebView e deep-link, verificações de SSL/TLS e pinagem de certificados, análise de criptografia e proteção de binários, além de testes de lógica de negócio.
Os testes podem estar alinhados com OWASP MASVS/MASTG e o OWASP Top 10 Mobile.
Você receberá um relatório de segurança estruturado com a gravidade das vulnerabilidades, componentes afetados, evidências/PoC, impacto e orientações claras de remediação.
Aplicativos Android, iOS, Flutter, React Native e outras stacks móveis podem ser avaliados, dependendo do acesso e do escopo.
Somente aplicativos autorizados são testados. Me envie uma mensagem antes de fazer o pedido para aplicativos complexos, revisão de código-fonte ou testes mais aprofundados de backend/API.
Provedor de nuvem:
microsoft azure
Especialidade:
Depuração
•
Desempenho
Recurso de computação em nuvem:
Route 53
•
Grupos de Segurança
Tradução automática
O que você precisa para começar o teste de segurança do aplicativo móvel?
Por favor, forneça o APK ou IPA, ou um link autorizado de loja/download, credenciais de teste quando aplicável, e uma breve descrição do aplicativo. Para testes de API, envie a documentação relevante, endpoints ou detalhes do ambiente de teste. Você também deve confirmar que é proprietário do aplicativo ou que possui autorização para testá-lo.
Você testa aplicativos Android e iOS?
Sim. Testes de penetração em aplicativos móveis Android e iOS são suportados. Os pacotes Básico e Padrão cobrem uma plataforma, enquanto o Premium cobre ambas dentro do escopo acordado.
Preciso fornecer o código fonte?
Não. Um APK ou IPA compilado é suficiente para testes de segurança black-box. Código-fonte é opcional e pode oferecer uma cobertura mais profunda para análises de segurança em nível de código e grey-box. Os vendedores atuais de segurança móvel na Fiverr distinguem explicitamente testes de aplicativos compilados de acesso opcional ao código-fonte.
Você realiza análise estática e dinâmica?
Sim. A análise estática revisa o pacote e a configuração do aplicativo, enquanto o teste dinâmico avalia o comportamento do aplicativo durante a execução. A profundidade exata depende do pacote escolhido.
Você testará as APIs usadas pelo meu aplicativo móvel?
Verificações relevantes de segurança de API móvel podem estar incluídas nos pacotes Padrão e Premium. Testes completos de API, inventários extensos ou testes de backend podem requerer uma oferta personalizada.
Vou receber um relatório de segurança?
Sim. Você receberá um relatório profissional com descobertas confirmadas, severidade, componentes afetados, evidências técnicas, impacto e recomendações práticas de remediação. Relatórios detalhados com evidências, severidade e remediação são recursos recorrentes nos testes de penetração móvel na Fiverr.
Você pode testar aplicativos Flutter ou React Native?
Sim. Aplicativos móveis construídos com Flutter, React Native e outros frameworks comuns podem ser avaliados, desde que o acesso ao build ou runtime esteja disponível.
Você pode refazer os testes após as vulnerabilidades serem corrigidas?
Sim. Um reteste de remediação pode ser incluído no pacote Premium ou adicionado separadamente para verificar se os problemas previamente identificados foram resolvidos.
Você usa scanners de segurança automatizados?
Ferramentas automatizadas podem ser usadas para cobertura, mas descobertas importantes são revisadas e validadas manualmente quando aplicável. O objetivo é reduzir falsos positivos e fornecer descobertas de segurança acionáveis, não apenas encaminhar resultados de scanners.
Você pode garantir que meu aplicativo está completamente seguro?
Nenhuma avaliação de segurança pode garantir que um aplicativo não tenha vulnerabilidades. Os testes avaliam o escopo, ambiente e período acordados e visam identificar fraquezas de segurança relevantes que devem ser resolvidas. Essa redação também está de acordo com o padrão mais confiável atual na Fiverr de segurança móvel.
