Ver categorias
Português
$
USD
Conecte-se à sua IA
Engenheiro DevSecOps, endurecimento de servidor, pfSense e CICD seguro
Sistema operacional:
Linux
Tradução automática
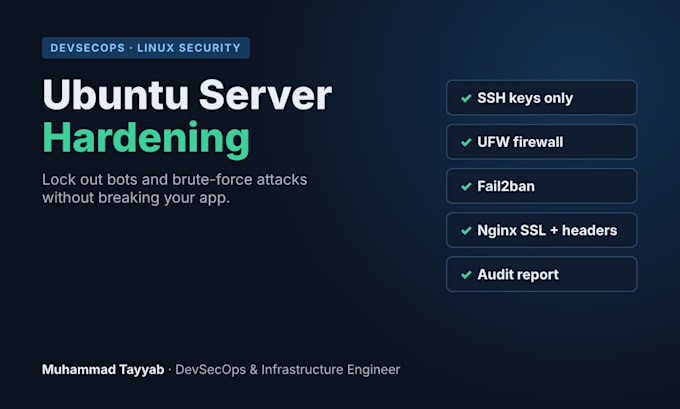
A dureza vai atrapalhar meu site ou app em funcionamento?
Não. Primeiro eu verifico quais portas e serviços sua app usa, faço um backup ou snapshot e testo o acesso SSH em uma segunda sessão antes de fechar qualquer coisa. Nada fica bloqueado até que seu app esteja funcionando.
O que você precisa de mim para começar?
Endereço IP do servidor, um usuário sudo (ou acesso temporário por chave SSH), sua versão do Ubuntu e uma lista de apps ou portas que devem ficar abertas. Eu mando uma checklist depois que você faz o pedido e removo meu acesso quando tudo estiver pronto.
Você trabalha na AWS, DigitalOcean ou outros provedores de VPS?
Sim. Qualquer servidor Ubuntu funciona: AWS EC2, DigitalOcean, Hetzner, Linode, Contabo ou seu próprio servidor VMware/on-prem. Para servidores na nuvem eu também reviso grupos de segurança e regras de firewall na nuvem.